Das Benutzerkonto-Audit konfigurieren
Lokale Benutzerkonten auf Sicherheitsprobleme prüfen
Das Benutzerkonto-Audit konfigurieren
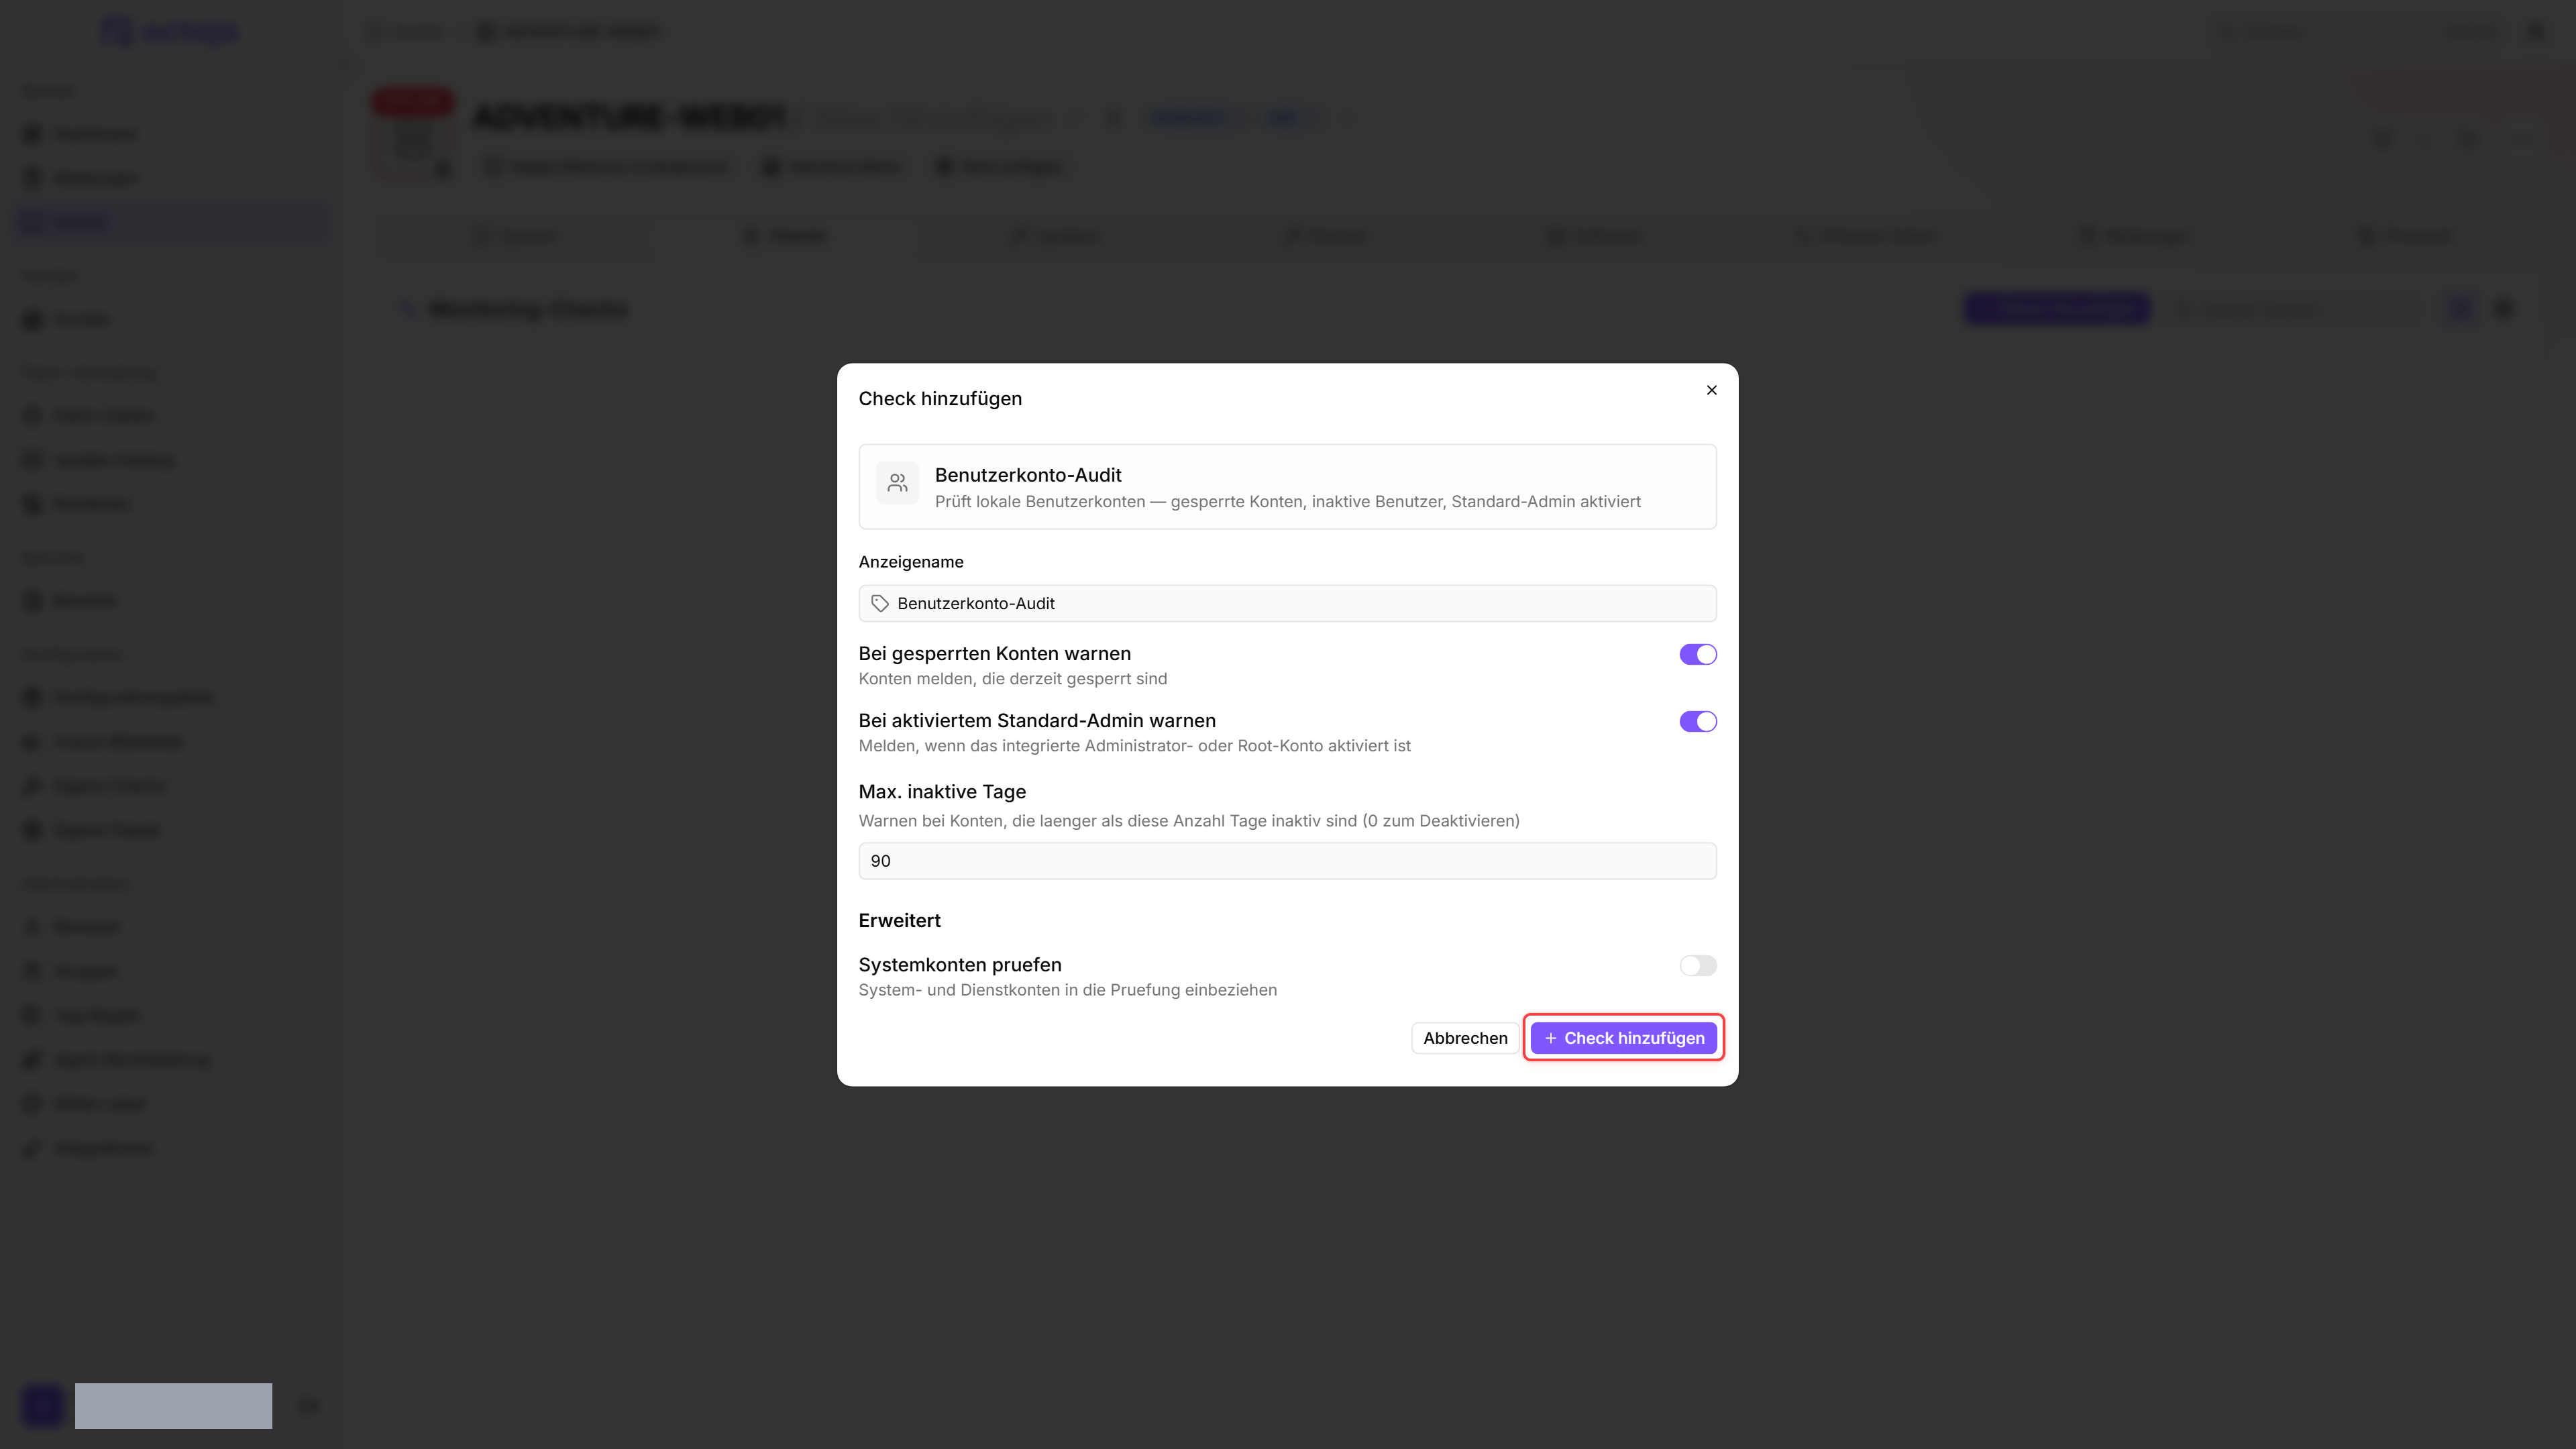
Das Benutzerkonto-Audit prüft lokale Benutzerkonten auf einem Gerät — gesperrte Konten, inaktive Benutzer und das Standard-Administratorkonto. Er hilft dir, Sicherheitshygiene-Probleme wie ruhende Konten zu erkennen, die entfernt werden sollten.
Unter Windows kommen Identitäten aus aktuellen Konsolen- und RDP-Anmeldungen hinzu, einschließlich Domänenkonten. Der Check liest nicht das gesamte Active Directory aus. Als aktuell angemeldet erkannte Konten sind von Inaktivitätswarnungen ausgenommen, nicht von anderen Warnregeln.
Voraussetzungen
- Du benötigst die Berechtigung Monitoring-Check-Verwaltung.
- Das Zielgerät muss einen verbundenen Agent haben.
Schritte
- Gehe zu Geräte und öffne das Gerät.
- Klicke auf den Tab Checks → Check hinzufügen → Benutzerkonto-Audit.
- Konfiguriere die Prüfregeln:
- Klicke auf Check hinzufügen.
Tipps
- Gesperrte Konten können auf Brute-Force-Versuche hindeuten — untersuche, warum das Konto gesperrt wurde.
- Die Standard-Admin-Warnung erkennt Server, auf denen das integrierte Administrator-Konto noch aktiviert ist. Best Practice ist, es zu deaktivieren und ein benanntes Admin-Konto zu verwenden.
- Setze Max. inaktive Tage basierend auf der Richtlinie deiner Organisation. 90 Tage sind eine häufige Compliance-Anforderung. Solange der Wert über 0 liegt, wird ein aktiviertes Konto ohne lesbares Anmeldedatum mit
Nie angemeldet oder letztes Anmeldedatum unbekanntmarkiert, sofern es nicht als aktuell angemeldet erkannt wird. Auch neue, noch nie verwendete Konten können hier auftauchen. - Lasse Systemkonten prüfen deaktiviert, es sei denn, du musst Dienstkonten gezielt prüfen. Systemkonten wie
SYSTEMundLocalServicesind nie interaktiv und lösen Fehlalarme aus. - Ausgeschlossene Konten findest du unter Erweitert; trage pro Eintrag einen Kontonamen ein. Nutze das Feld für Konten, die du bewusst behältst, etwa ein Notfall-Admin- oder ein Backup-Dienstkonto. Platzhalter sind erlaubt —
svc-*erfasst jeden Namen, der mitsvc-beginnt, und?steht für ein einzelnes Zeichen. Groß- und Kleinschreibung spielt beim Abgleich keine Rolle, und ausgeschlossene Konten werden entfernt, bevor irgendetwas ausgewertet wird — sie fallen damit auch aus den Kontosummen heraus.
Nach dem ersten Check-Intervall siehst du das Ergebnis im Checks-Tab des Geräts.
Die Audit-Ergebnisse lesen
Öffne den Check im Checks-Tab, um zwei Ansichten zu sehen. Detail zeigt den letzten Lauf als Momentaufnahme: die Kontosummen (Gesamt, Aktiv, Admins, Gesperrt, Inaktiv) und die auffälligen Konten, hervorgehoben mit dem Grund, aus dem sie markiert wurden. Verlauf zeigt, wie sich das Audit über frühere Läufe verändert hat.
Den Trend im Zeitverlauf verfolgen
Die Verlaufsansicht stellt die Anzahl der Konten gesamt über frühere Läufe als Trendlinie dar. Die Zahl kann sich durch angelegte oder entfernte Konten ändern, unter Windows aber auch durch wechselnde angemeldete Identitäten. Es ist kein expliziter Hinzugefügt-/Entfernt-Wert; lies die Linie deshalb zusammen mit der Lauf-Tabelle darunter.
Unter dem Diagramm listet eine Tabelle pro Lauf jeden aufgezeichneten Lauf mit diesen Spalten auf:
Durch den Vergleich der Zeilen siehst du, wann ein Konto zum ersten Mal auftauchte oder markiert wurde, sodass du eine Veränderung der Trendlinie einem bestimmten Lauf zuordnen kannst.
Siehe auch: Benutzerkonto-Audit-Referenz