Gruppen & Berechtigungen – Referenz
Referenz des Gruppen-Zugriffsmodells von octoja — Berechtigungen, Kunden- und Gerätezugriff sowie Geräteaktionen, mit Beispiel-Gruppen.
Wie Zugriff funktioniert
octoja verwendet ein gruppenbasiertes Zugriffsmodell. Jeder Benutzer gehört einer oder mehreren Gruppen an, und jede Gruppe gewährt eine Reihe von Berechtigungen sowie einen Kundenzugriffs- und einen Gerätezugriffs-Bereich. Der effektive Zugriff eines Benutzers ist die Vereinigung über alle seine Gruppen.
Es gibt keine festen, eingebauten Rollen. Du baust dein eigenes Zugriffsmodell, indem du Gruppen mit genau den Berechtigungen und dem Umfang erstellst, die dein Team braucht.
Wo du diese Ansicht findest
Gruppen verwaltest du unter Administration → Gruppen. Der Gruppen-Editor hat vier Tabs. Der Tab Allgemein enthält die Info der Gruppe und ihre Mitglieder; der Tab Berechtigungen enthält die unten beschriebenen Berechtigungen; und die Tabs Kundenzugriff und Gerätezugriff enthalten die beiden Zugriffsbereiche. Um diesen Bereich zu öffnen, brauchst du die Berechtigung Gruppenverwaltung; ohne sie ist der Eintrag Gruppen nicht zugänglich.
Berechtigungen
Berechtigungen entscheiden, welche Funktionen eine Gruppe gewährt. Im Tab Berechtigungen sind sie in Bereiche gegliedert — Kunden & Meldungen, Überwachung & Alarme, Patches & Software, Berichte, Verwaltung und Tags — und jeder Eintrag hat eine Auswahl für die Zugriffsebene. Sechs Ressourcen — Kunden, Meldungen, Patch-Verwaltung, Berichte, TV-Ansicht und Automatisierungen — bieten Kein Zugriff, Lesen oder Lesen & Schreiben (Lesen & Schreiben gewährt auch das Lesen); jeder andere Eintrag bietet nur Kein Zugriff oder Aktiviert. Die Tabelle listet die einzelnen Berechtigungen hinter diesen Auswahlfeldern auf.
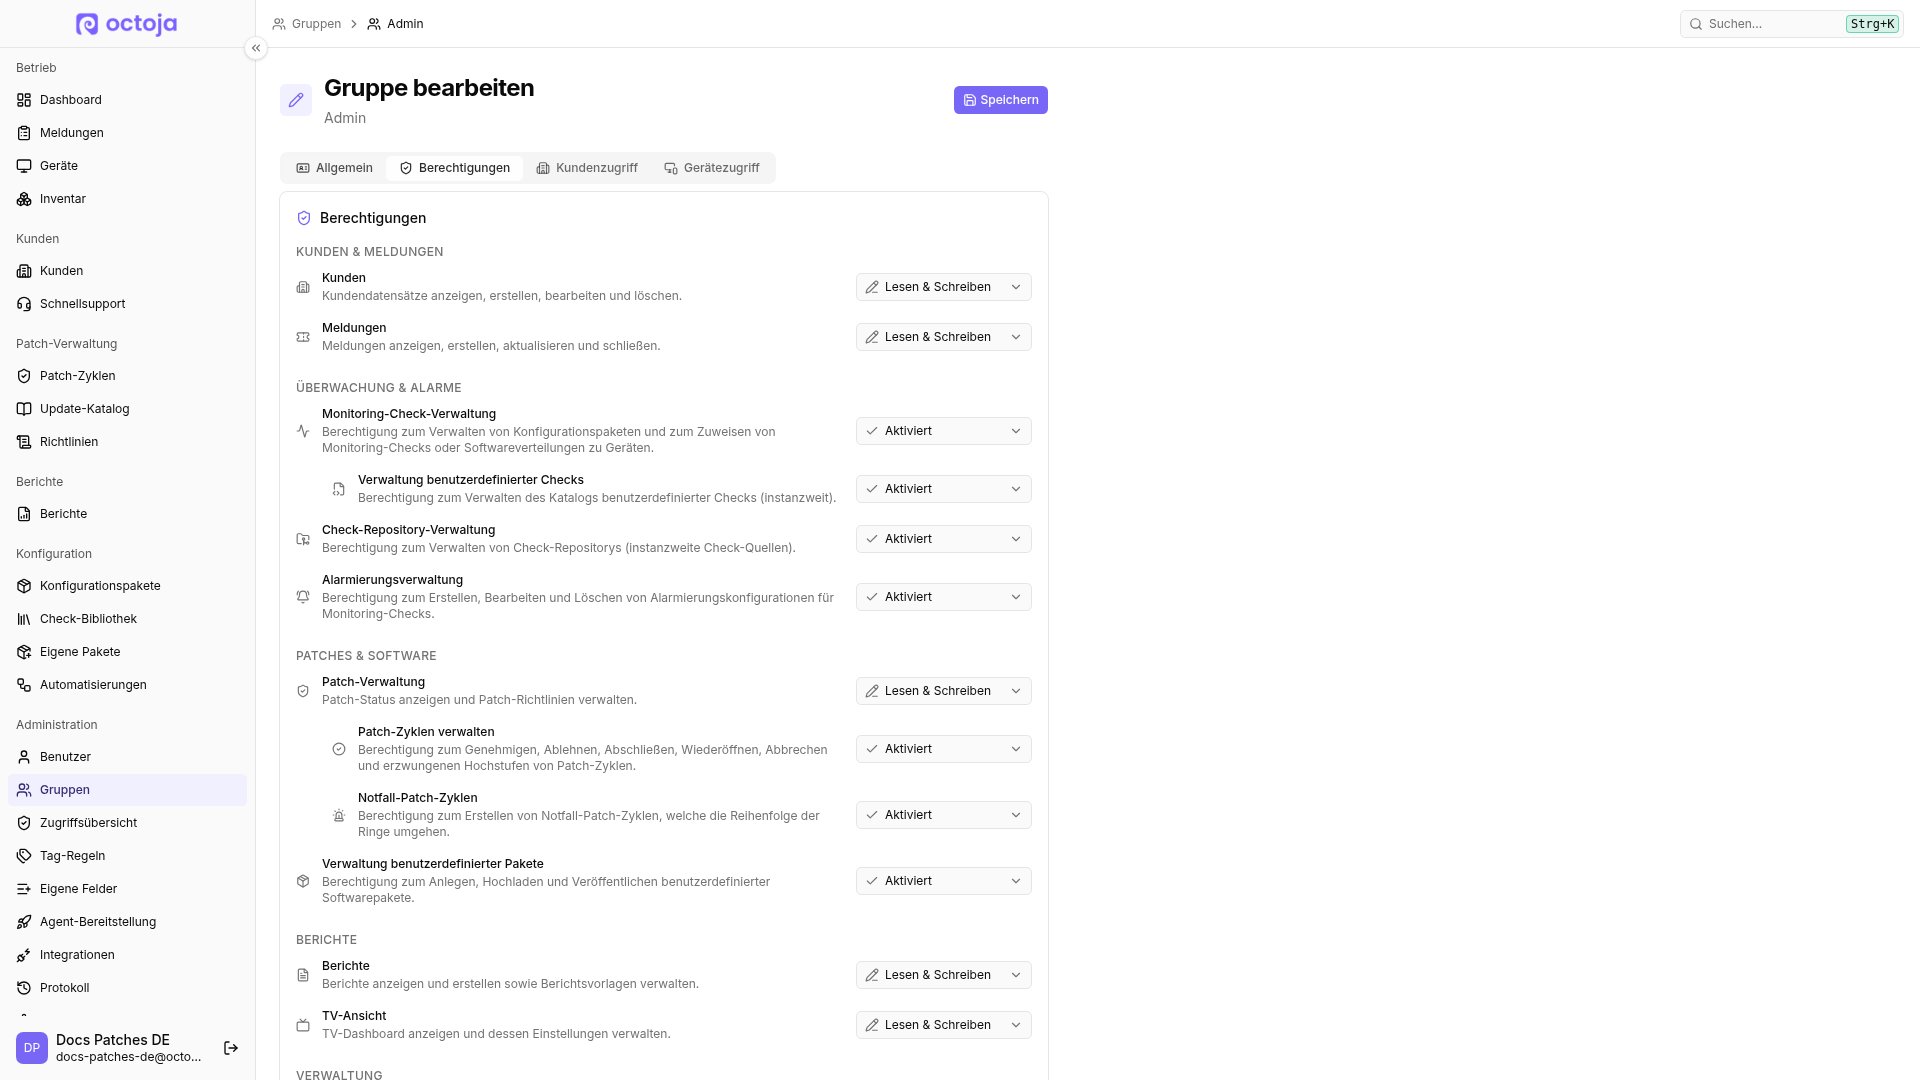
Benutzer, deren Gruppen keine dieser Berechtigungen gewähren, können sich weiterhin anmelden und die Bereiche einsehen, die nur eine gültige Sitzung erfordern — etwa ihr eigenes Profil.
Kundenzugriff
Der Kundenzugriff entscheidet, welche Kunden die Mitglieder einer Gruppe erreichen. Eine Gruppe verwendet eines davon:
Eine konkrete Liste und Tag-Regeln lassen sich in derselben Gruppe kombinieren.
Gerätezugriff
Der Gerätezugriff verfeinert, was Mitglieder innerhalb ihrer zugänglichen Kunden erreichen; eine Gruppe ohne Kundenzugriff erreicht keine Geräte. Er hat zwei Teile — welche Geräte und welche Aktionen.
- Alle Geräte erreichen — jedes Gerät der zugänglichen Kunden.
- Geräteregeln — nur Geräte, die deinen Regeln entsprechen.
Erlaubte Aktionen sind die Geräteaktionen, die Mitglieder auf erreichbaren Geräten ausführen dürfen. Eine Gruppe, die Geräte erreichen kann, aber keine erlaubten Aktionen hat, gewährt nur lesenden Gerätezugriff.
Die Option „Administratorgruppe“
Der Gruppen-Editor bietet den Schalter Administratorgruppe. Die Beschreibung auf dem Bildschirm lautet: „Neue Berechtigungen aus zukünftigen Updates werden Administratorgruppen automatisch zugewiesen.“ Aktiviere ihn für deine Vollzugriffs-Gruppe, damit sie nicht zurückfällt, wenn ein künftiges octoja-Update neue Berechtigungen hinzufügt.
Typische Gruppenkonfigurationen
Die folgenden Beispiele dienen nur zur Orientierung — du kannst Berechtigungen und Umfang beliebig kombinieren.
- Administrator — alle Berechtigungen, Zugriff auf alle Kunden und Geräte mit allen Aktionen, und der Schalter Administratorgruppe aktiviert
- Techniker — Monitoring-Check-Verwaltung, Alarmierungsverwaltung, Meldungsverwaltung, Patch-Richtlinien verwalten und Patch-Zyklen verwalten, mit Zugriff auf alle Kunden und Geräte und den operativen Aktionen (Remotedesktop, Terminal, Dateibrowser, Softwareverwaltung)
- Helpdesk (ein Kunde) — Meldungsverwaltung, mit Kundenzugriff auf einen einzigen Kunden und Gerätezugriff beschränkt auf dessen Arbeitsplätze, nur lesend (keine erlaubten Aktionen)
- Nur-Lese-Prüfer — Meldungen anzeigen und Patch-Richtlinien und -Zyklen anzeigen, keine erlaubten Geräteaktionen
Zugriffsübersicht
Die Seite Zugriffsübersicht (ein eigener Bereich, nicht Teil des Gruppen-Editors) beantwortet, wer was erreichen kann — und warum. Sie bietet drei Ansichten — Nach Benutzer, Nach Kunde und Nach Gerät — und zeigt für jede Kombination die erreichbaren Kunden und Geräte, eine Spalte Erlaubte Aktionen (mit dem Abzeichen Alle, wenn jede Aktion gewährt ist) sowie den Grund für den Zugriff: über welche Gruppe er gewährt wird und ob die Gewährung kundenweit, geräteweit, ausdrücklich zugewiesen oder über eine Regel erfolgt. So prüfst du, ob Kundenzugriff und Gerätezugriff einer Gruppe genau den beabsichtigten effektiven Zugriff ergeben. Wie der Bereich Gruppen erfordert sie die Berechtigung Gruppenverwaltung.
Verwandte Artikel
Schritt-für-Schritt-Anleitungen findest du in Eine Gruppe erstellen und Berechtigungen zuweisen.