Eine Gruppe erstellen

Schritt-für-Schritt-Anleitung: Eine neue Gruppe in octoja erstellen und Berechtigungen vergeben.

Gruppen in octoja legen fest, was Benutzer tun dürfen. Eine Gruppe gewährt eine Reihe von Berechtigungen und legt fest, welche Kunden und Geräte ihre Mitglieder erreichen. Wenn du einen Benutzer zu einer Gruppe hinzufügst, erbt er alles, was die Gruppe gewährt, und der Zugriff eines Benutzers ist die Kombination all seiner Gruppen.

Voraussetzungen

Du benötigst die Berechtigung Gruppenverwaltung (erteilt über Gruppen unter Administration → Gruppen).

Schritte

  1. Gehe zu Administration → Gruppen in der linken Seitenleiste.
  2. Klicke auf die Schaltfläche Gruppe hinzufügen.
  3. Gib einen Namen für die Gruppe ein — zum Beispiel „Techniker“ oder „Help Desk“ — und klicke auf Hinzufügen. Du landest auf der Bearbeitungsseite der neuen Gruppe.
  4. Öffne den Tab Berechtigungen und lege fest, was diese Gruppe darf. Die Berechtigungen sind nach Bereichen gruppiert. Kunden, Meldungen, Automatisierungen, Patch-Verwaltung, Berichte und TV-Ansicht erhalten eine Zugriffsebene — Kein Zugriff, Lesen oder Lesen & Schreiben — und die Patch-Verwaltung bringt zwei zusätzliche Schalter mit: Patch-Zyklen verwalten und Notfall-Patch-Zyklen. Jede andere Berechtigung ist ein einzelner Schalter, den du aktivierst.
BereichBerechtigungWas sie erlaubt
Kunden & MeldungenKunden anzeigen customers.viewKundendatensätze einsehen
Kunden & MeldungenKundenverwaltung customers.manageKunden erstellen, bearbeiten und löschen
Kunden & MeldungenMeldungen anzeigen tickets.viewNur lesender Zugriff auf Meldungen
Kunden & MeldungenMeldungsverwaltung tickets.manageMeldungen erstellen, aktualisieren und schließen
Überwachung & AlarmeMonitoring-Check-Verwaltung monitoring-checks.manageKonfigurationspakete verwalten und Monitoring-Checks oder Softwareverteilungen Geräten zuweisen
Überwachung & AlarmeCheck-Repository-Verwaltung check-repositories.manageCheck-Repositorys verwalten (instanzweite Check-Quellen)
Überwachung & AlarmeVerwaltung benutzerdefinierter Checks custom-checks.manageDen Katalog benutzerdefinierter Checks verwalten
Überwachung & AlarmeAlarmierungsverwaltung alerts.manageDie Alarmierungsregeln verwalten, die dich benachrichtigen, wenn ein Monitoring-Check wiederholt fehlschlägt
Patches & SoftwarePatch-Richtlinien und -Zyklen anzeigen patch-management.readPatch-Richtlinien, -Zyklen und -Ergebnisse anzeigen
Patches & SoftwarePatch-Richtlinien verwalten patch-management.writePatch-Richtlinien erstellen, bearbeiten und löschen sowie Updates sperren und entsperren
Patches & SoftwarePatch-Zyklen verwalten patch-cycles.approvePatch-Zyklen genehmigen, ablehnen, abschließen, wiederöffnen, abbrechen und erzwungen hochstufen
Patches & SoftwareNotfall-Patch-Zyklen patch-cycles.emergencyNotfall-Patch-Zyklen erstellen, welche die Reihenfolge der Ringe umgehen
Patches & SoftwareVerwaltung benutzerdefinierter Pakete custom-packages.manageEigene Softwarepakete anlegen, hochladen und veröffentlichen
BerichteBerichte anzeigen reports.viewBerichte aus vorhandenen Vorlagen anzeigen und erstellen
BerichteBerichtsvorlagen und Zeitpläne verwalten reports.manageBerichtsvorlagen erstellen, bearbeiten und einplanen
BerichteTV-Ansicht tv-view.viewDas TV-Dashboard anzeigen
BerichteTV-Ansicht verwalten tv-view.manageEinstellungen der TV-Ansicht einschließlich der Alarmtöne verwalten
VerwaltungBenutzerverwaltung users.manageBenutzerkonten erstellen, bearbeiten und löschen
VerwaltungGruppenverwaltung groups.manageGruppen erstellen, bearbeiten und löschen
VerwaltungVerwaltung eigener Felder custom-fields.manageEigene Felder für Kunden und Geräte definieren und verwalten
VerwaltungAgent-Verwaltung agents.manageAgent-Enrollment-Einstellungen und Enrollment-Tokens verwalten
VerwaltungIntegrationsverwaltung integrations.manageIntegrationen wie Lywand, Webhooks und Teams konfigurieren und verwalten
VerwaltungBranding-Verwaltung branding.manageDas Branding und die eigene Domain der Instanz anpassen
VerwaltungAutomatisierungen anzeigen automations.viewGespeicherte Workflows anzeigen und ausführen; manuelle Ausführung benötigt zusätzlich Skriptausführungsrechte am Gerät
VerwaltungAutomatisierungen verwalten automations.manageWorkflows erstellen, bearbeiten und löschen; zusätzlich Anzeigen vergeben
TagsTag-Regeln tags.manageTag-Regeln verwalten, die Geräten automatisch Tags zuweisen
TagsBenutzerdefinierte Tags erstellen tags.create-customNeue benutzerdefinierte Tags erstellen — Mitglieder ohne diese Berechtigung wenden vorhandene Tags an

Der folgende Screenshot zeigt die Bearbeitungsseite der bestehenden Gruppe Administratoren als Beispiel — eine frisch erstellte Gruppe sieht genauso aus, mit leerer Karte Mitglieder, bis du Benutzer hinzufügst.
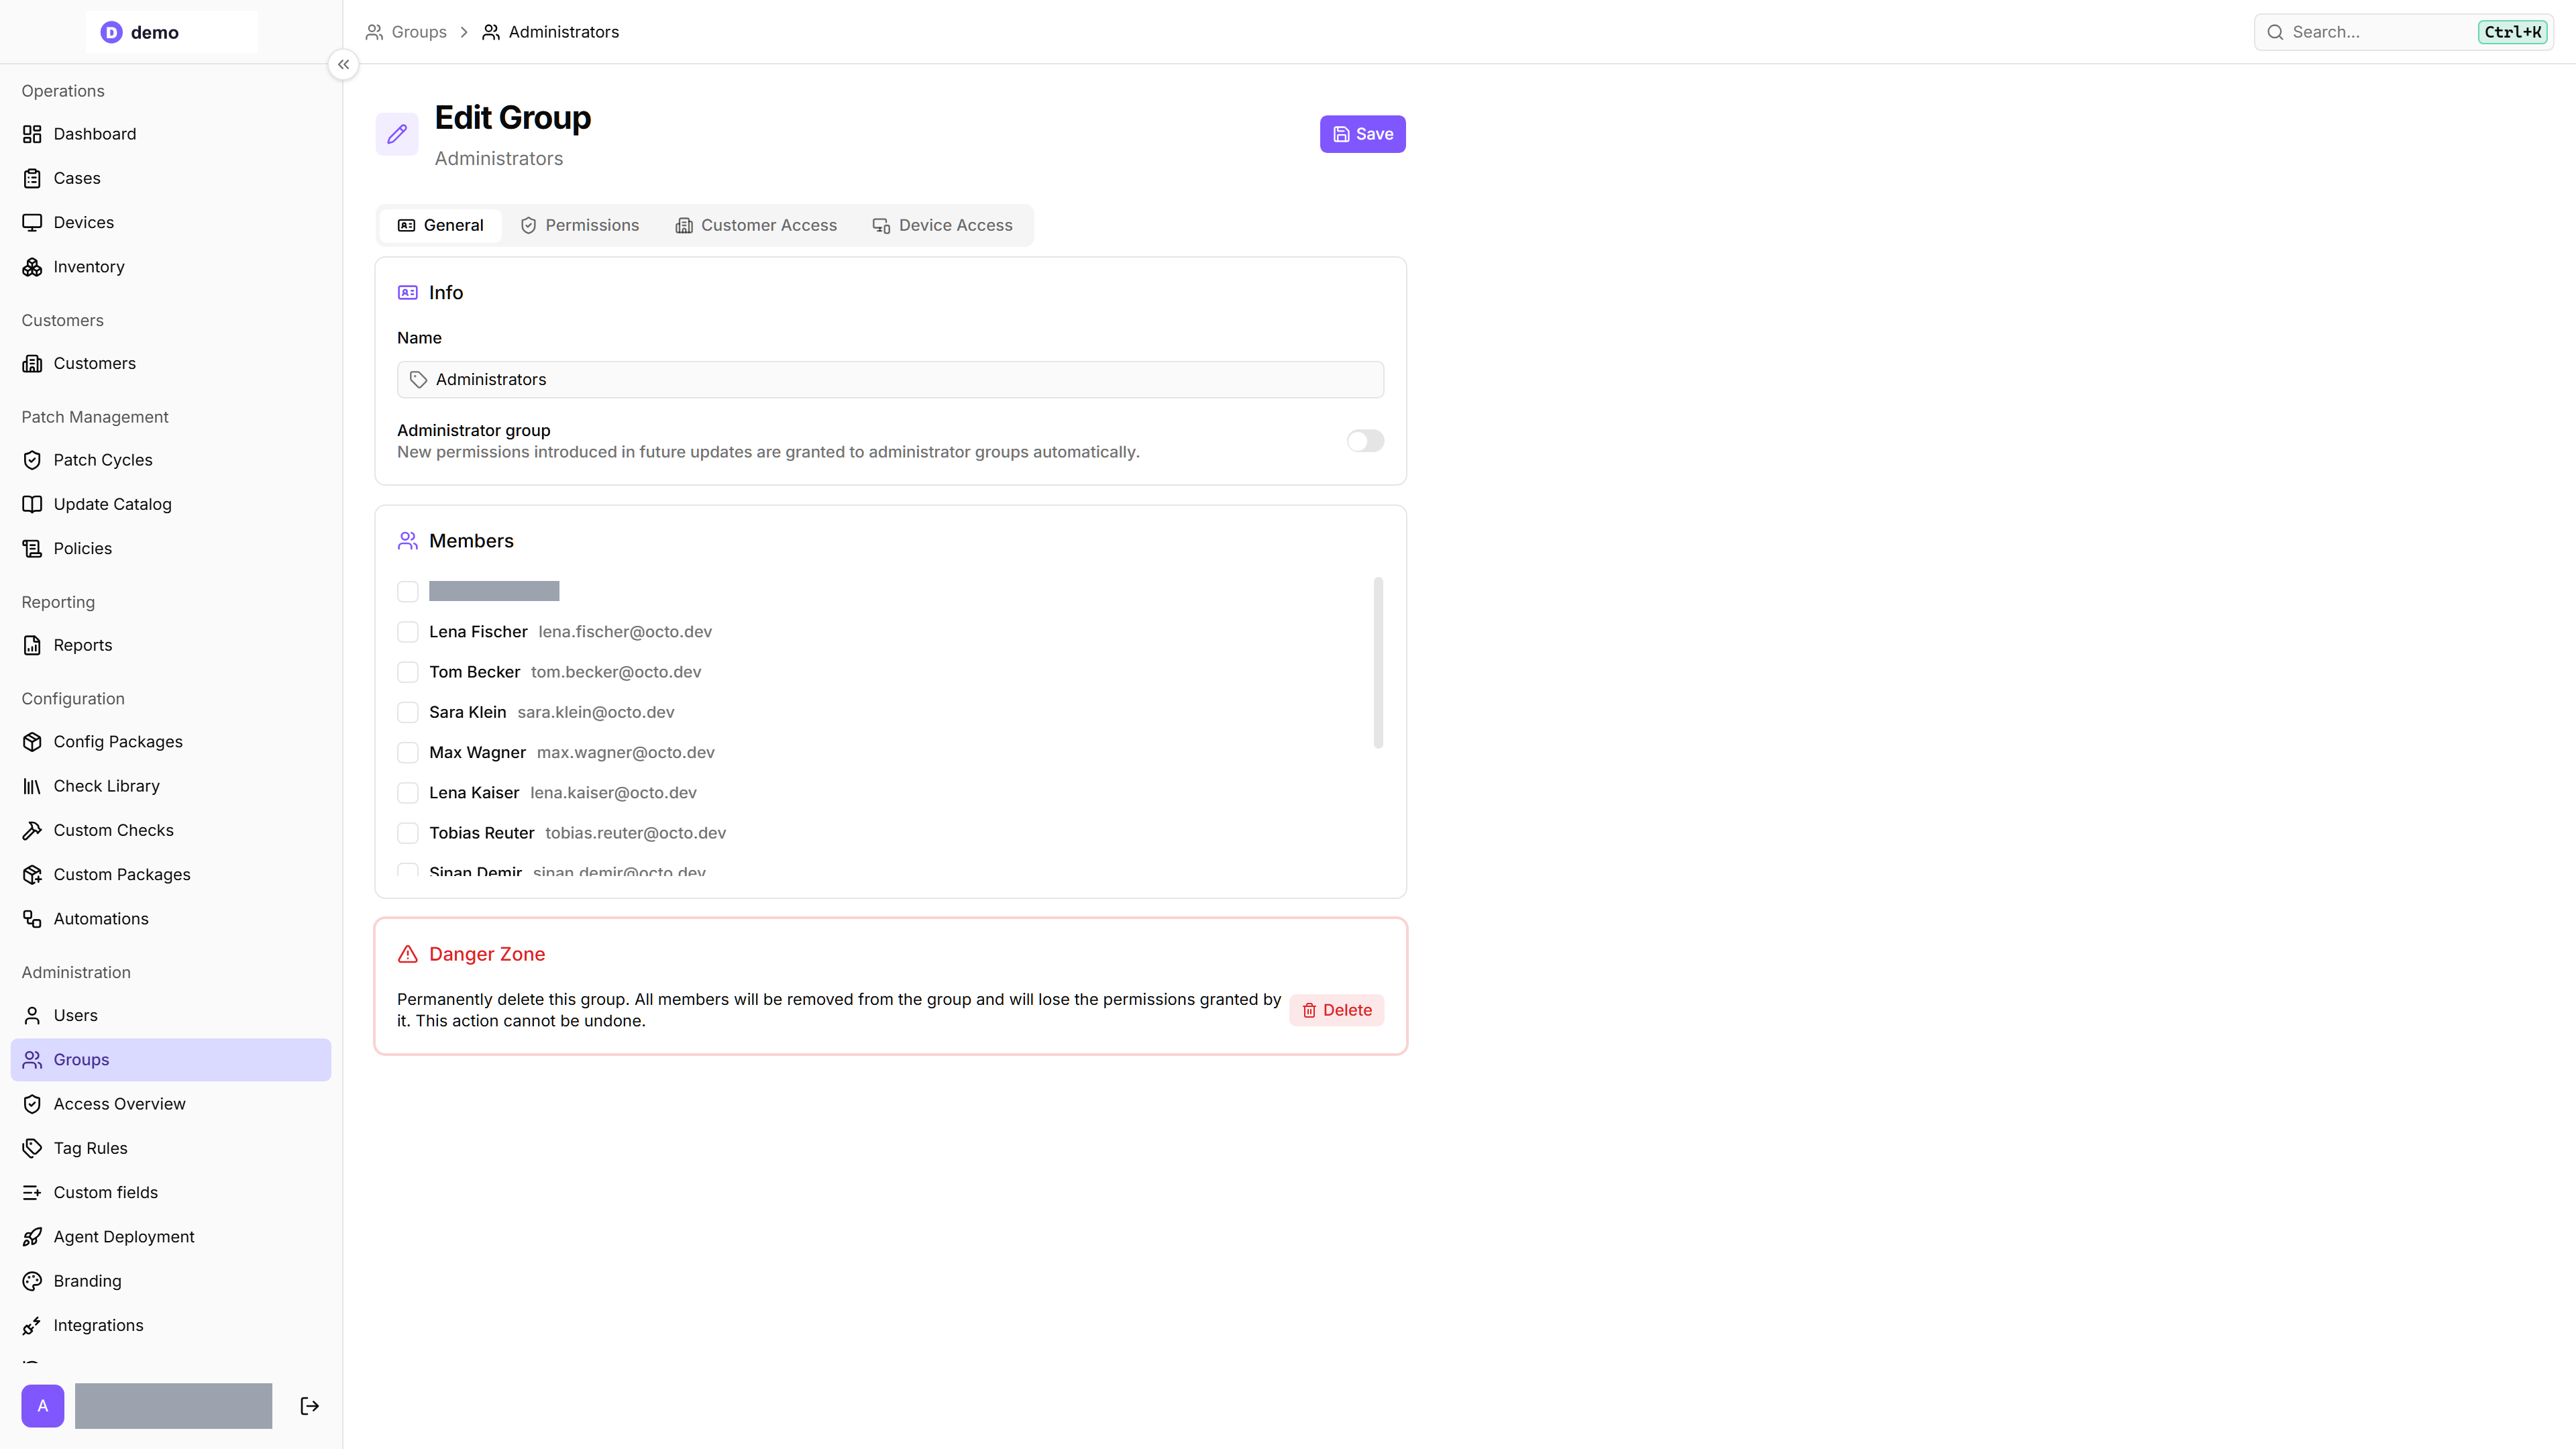
Englische Seite „Edit Group“ für „Administrators“ mit den vier Tabs General, Permissions, Customer Access und Device Access. General zeigt das Namensfeld, den ausgeschalteten Schalter Administrator group, die Mitgliederliste und die Danger Zone mit Delete.

Kundenzugriff und Gerätezugriff festlegen

Lege auf den Tabs Kundenzugriff und Gerätezugriff fest, wie weit die Gruppe reicht. Eine neue Gruppe startet mit leeren Bereichen und erreicht nichts, bis du sie hier erweiterst — richte sie also ein, bevor du Mitglieder hinzufügst.

  • Kundenzugriff — aktiviere Auf alle Kunden zugreifen oder wähle eine Liste Bestimmte Kunden und ergänze Kunden-Tag-Regeln, die Kunden anhand von Tags oder anhand des Werts eines eigenen Feldes zuordnen (Liste und Regeln lassen sich kombinieren).
  • Gerätezugriff — aktiviere Alle Geräte erreichen oder grenze die Reichweite mit Geräteregeln ein, und hake dann die Erlaubten Aktionen ab, die Mitglieder ausführen dürfen (Remotedesktop, Terminal, Softwareverwaltung, Wartungsmodus und so weiter). Lass die Aktionen leer für nur lesenden Gerätezugriff.

Der Gerätezugriff bleibt immer innerhalb des Kundenzugriffs — eine Gruppe, die keine Kunden erreicht, erreicht keine Geräte. So gibst du etwa einem Helpdesk-Team nur lesenden Zugriff auf die Arbeitsplätze eines einzigen Kunden, ohne irgendjemand anderen anzufassen.

Häufige Gruppeneinstellungen

GruppennameBerechtigungenAnwendungsfall
AdministratorenAlle Berechtigungen, mit Zugriff auf alle Kunden und GeräteVollzugriff — für IT-Manager und leitende Techniker. Aktiviere auf dem Tab Allgemein den Schalter Administratorgruppe, damit neue Berechtigungen aus zukünftigen Updates automatisch zugewiesen werden.
TechnikerKundenverwaltung, Monitoring-Check-Verwaltung, Alarmierungsverwaltung, Meldungsverwaltung — plus Gerätezugriff mit praktischen Aktionen wie Remotedesktop, Terminal und SoftwareverwaltungTägliche IT-Arbeit — Geräte verwalten, Checks ausführen und Meldungen bearbeiten
Help DeskKunden anzeigen, MeldungsverwaltungSupport-Mitarbeiter — Kunden nachschlagen und Meldungen bearbeiten; lass den Gerätezugriff leer
Nur LesenMeldungen anzeigen, Patch-Richtlinien und -Zyklen anzeigenNur-Lese-Zugriff auf Meldungen und Patch-Status — für Prüfer oder Stakeholder, die reine Einsicht benötigen

Wie Berechtigungen funktionieren

  • octoja arbeitet mit vollständig benutzerdefinierten Gruppen — du definierst jede Gruppe mit genau den Berechtigungen sowie dem Kunden- und Gerätezugriff, die du benötigst.
  • Benutzer erben Berechtigungen aus allen Gruppen, denen sie angehören. Wenn ein Benutzer sowohl in „Help Desk“ als auch in „Techniker“ ist, erhält er die kombinierten Berechtigungen.
  • Ein Benutzer ohne Gruppenmitgliedschaft hat keine Berechtigungen und sieht nur sein eigenes Profil.

Nächste Schritte