Das Protokoll (Audit-Log)
Administrative Änderungen und erfolgreiche Anmeldungen prüfen, nach Benutzer und Zeitraum filtern und als CSV exportieren.
Was das Protokoll ist
Das Protokoll ist eine instanzweite Aufzeichnung administrativer Änderungen in octoja — wer was wann geändert hat. Der Server schreibt den Eintrag in dem Moment, in dem die Änderung gespeichert wird. Einträge lassen sich in der Oberfläche weder bearbeiten noch löschen oder leeren, und es gibt keine Aufbewahrungseinstellung, die sie mit der Zeit entfernt.
Es erfasst administrative Änderungen und erfolgreiche Benutzeranmeldungen, ist aber kein vollständiges Sicherheitsprotokoll. Es beantwortet Fragen wie „Wer hat diesen Kunden gelöscht?“ oder „Wann ist diese Gruppe zur Administratorgruppe geworden?“. Remote-Sitzungen oder das bloße Ansehen von Daten hält es nicht fest. Lies Was das Protokoll nicht erfasst weiter unten, bevor du dich bei einer Compliance-Frage darauf verlässt.
Wo du diese Ansicht findest
Öffne Administration → Protokoll in der Seitenleiste. Die Seite lässt sich auch über die Befehlsleiste erreichen, indem du nach ihrem Namen suchst.
Der Zugriff wird nicht über eine der Berechtigungen im Tab Berechtigungen einer Gruppe gewährt. Das Protokoll ist Administratoren vorbehalten: Ein Benutzer erreicht es nur, wenn bei mindestens einer seiner Gruppen der Schalter Administratorgruppe aktiviert ist (die dahinterliegende Policy heißt administrator). Gruppen, ihre Berechtigungen und dieser Schalter werden alle unter Administration → Gruppen verwaltet — siehe Gruppen & Berechtigungen – Referenz und Eine Gruppe erstellen.
Für alle anderen ist der Eintrag Protokoll in der Seitenleiste und in der Befehlsleiste ausgeblendet, und das direkte Öffnen der Seitenadresse wird abgewiesen. Auf dieser Seite gibt es keine Einschränkung auf Kunden: Administratoren sehen jeden Eintrag der Instanz, unabhängig davon, welche Kunden oder Geräte ihre Gruppen erreichen.
Was ein Eintrag zeigt
Jede Zeile ist ein gespeichertes Ereignis mit sechs Spalten.
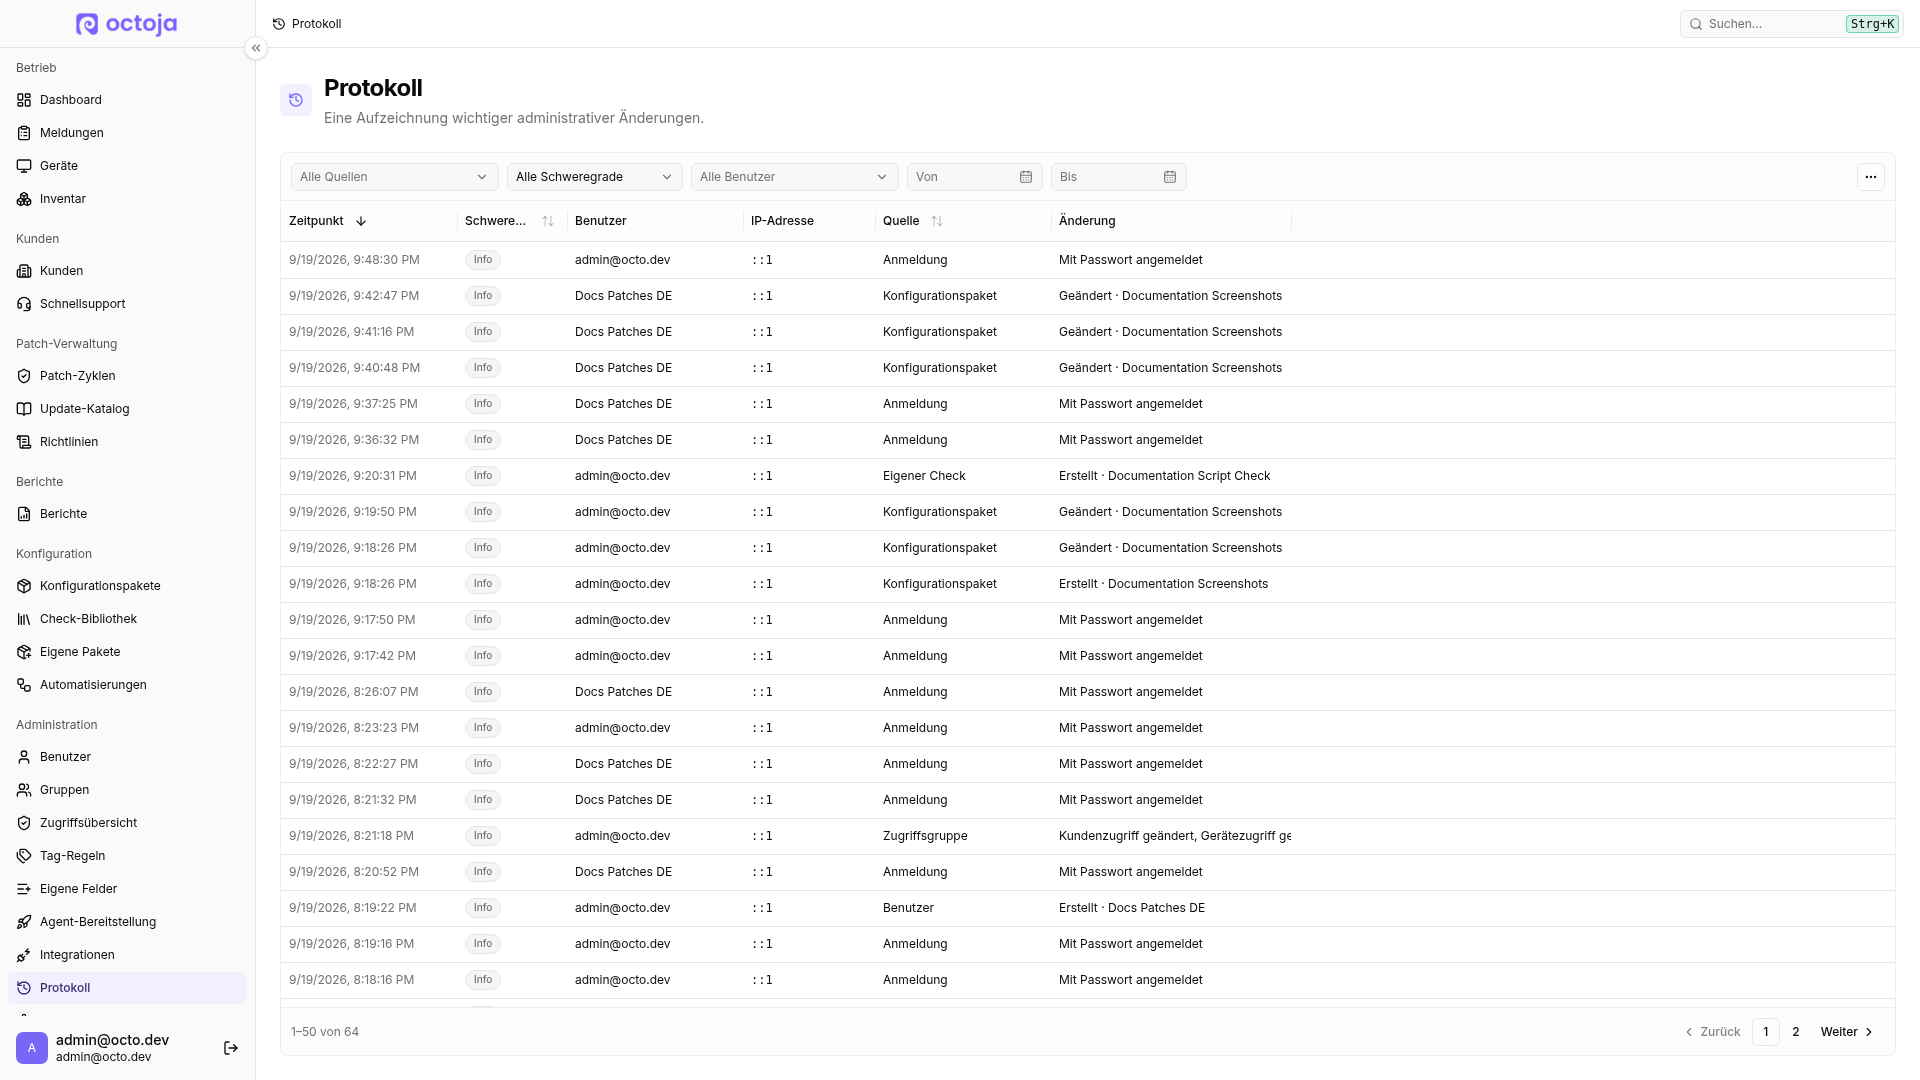
Der Name in der Spalte Änderung ist eine Momentaufnahme aus dem Moment der Änderung. Wird das Objekt danach umbenannt oder gelöscht, schreibt das ältere Einträge nicht um — das Protokoll zeigt weiterhin, wie das Objekt hieß, als es angefasst wurde.
Manche Quellen setzen etwas anderes als einen Namen hinter den Mittelpunkt. Weist du einer Auswahl von Geräten einen Kunden neu zu oder setzt für die Auswahl den Wartungsmodus, steht dort die Anzahl der Geräte in dieser Auswahl; löschst du eine Auswahl, stehen dort ihre Namen (die ersten zehn, danach die Anzahl der übrigen). Ein Kundenimport aus einem angebundenen System zeigt den Namen dieses Systems, ein Kundenimport aus CSV oder Excel die Anzahl der angelegten Kunden, ein blockiertes oder entsperrtes Update die KB-Nummer und eine geänderte oder gelöschte Paketversion die reine Versionsnummer.
Schweregrad
Jeder Eintrag trägt einen Schweregrad. In dieser Version schreibt octoja zwei davon:
- Info — eine routinemäßige Änderung, etwa das Erstellen oder Bearbeiten eines Objekts.
- Warnung — eine zerstörende Änderung oder eine, die Zugriff ausweitet.
Jede Löschung, die das Protokoll erfasst, ist eine Warnung. Sechs weitere Aktionen sind ebenfalls als Warnung gekennzeichnet:
- Die Agent-Registrierung auf offen umstellen, sodass kein Registrierungstoken mehr nötig ist
- Den Schalter Administratorgruppe einer Gruppe aktivieren
- Eine Automatisierung auf einem Gerät deaktivieren
- Die Ausführung einer Automatisierung abbrechen
- Ein Update blockieren
- Einen Patch-Zyklus abbrechen
Eine Bearbeitung, die mehrere Dinge auf einmal ändert, erhält den höchsten Schweregrad darunter — eine Gruppenbearbeitung, die die Gruppe umbenennt und sie zugleich zur Administratorgruppe macht, ist ein einzelner Eintrag mit Warnung, der beide Änderungen auflistet.
Was erfasst wird
Die Tabelle listet jede Quelle auf, die das Protokoll zeigen kann, und die dafür erfassten Aktionen. Alles, was nicht in dieser Tabelle steht, wird nicht ins Protokoll geschrieben.
Einträge halten fest, dass sich etwas geändert hat, nicht die Werte davor und danach. Ein Eintrag Zugriffsgruppe · Berechtigungen geändert sagt dir, dass die Berechtigungen dieser Gruppe bearbeitet wurden und von wem; er sagt dir nicht, welche Berechtigung hinzugefügt oder entfernt wurde. Um den aktuellen Stand zu sehen, öffne das Objekt selbst.
Geräte und Instanzeinstellungen vergleichen jedes erfasste Feld, bevor sie es protokollieren — ein erneutes Speichern ohne Änderung hinterlässt dort also keinen Eintrag. Zugriffsgruppen vergleichen Name, Berechtigungen, Administratorstatus und Mitglieder genauso — Kundenzugriff und Gerätezugriff werden dagegen immer dann erfasst, wenn sie übermittelt werden, und der Gruppen-Editor übermittelt stets beide. Ein Speichern im Gruppen-Editor ohne jede Änderung schreibt deshalb sehr wohl einen Eintrag, der „Kundenzugriff geändert, Gerätezugriff geändert“ gefolgt vom Namen der Gruppe lautet.
Änderungen über die octoja-API werden genauso erfasst wie Änderungen in der Oberfläche, weil beide über dieselben Endpunkte laufen. Aktionen, die ein Agent auf einem Gerät ausführt, sind nie Protokolleinträge — das Protokoll ordnet eine Änderung immer nur einem angemeldeten Benutzer zu.
Sortieren und blättern
Die neuesten Einträge stehen oben. Du kannst nach Zeitpunkt, Schweregrad oder Quelle sortieren, indem du auf die Spaltenüberschrift klickst; die Spalten Benutzer und Änderung sind nicht sortierbar. Welche Sortierung du auch wählst — Einträge mit demselben Wert bleiben untereinander in der Reihenfolge „neueste zuerst“. Die Sortierung nach Quelle hält die Zeilen einer Quelle zusammen, ordnet die Quellen aber nicht alphabetisch nach den Bezeichnungen, die du siehst.
Die Tabelle zeigt 50 Einträge pro Seite, und diese Seitengröße ist fest. Die Seitennavigation unterhalb der Tabelle bietet Zurück, Weiter und nummerierte Seiten und nennt, welche Einträge du gerade von der Gesamtzahl siehst. Das Menü … oben rechts in der Tabellenkopfzeile bietet Spalten, um nicht benötigte Spalten auszublenden, und Spalten zurücksetzen, um sie wieder einzublenden.
Filtern und exportieren
Wähle über der Tabelle Quelle, Schweregrad, Benutzer oder einen Zeitraum mit Von und Bis. Um Anmeldungen zu prüfen, wähle Anmeldung, dann Benutzer und Zeitraum. Die Datumsgrenzen schließen die ausgewählten Tage vollständig in der lokalen Zeitzone deines Browsers ein. Filter, Sortierung und Seite stehen in der Adresse; du kannst die Ansicht als Lesezeichen speichern oder mit einem anderen Administrator teilen.
Mit dem CSV-Export der Tabelle lädst du die gefilterten Ergebnisse in der aktuellen Sortierung herunter, nicht nur die sichtbare Seite. Der Export ist auf 10.000 Einträge begrenzt. Warnt octoja vor einem gekürzten Export, grenze den Zeitraum oder andere Filter weiter ein und exportiere die übrigen Bereiche separat. Die Spalte IP-Adresse ist nicht sortierbar.
Was das Protokoll nicht erfasst
Die Abdeckung ist bewusst gewählt: Eine Aktion taucht nur dort im Protokoll auf, wo sie ausdrücklich einen Eintrag schreibt. Behandle die Tabelle oben als abschließende Liste, und lies das Vorhandensein eines Bereichs dort nicht als pauschale Abdeckung von allem darin. Insbesondere erreicht nichts davon das Protokoll:
- Weitere Authentifizierungsereignisse — Abmeldungen, fehlgeschlagene Anmeldeversuche, Agent-Anmeldungen und das Verknüpfen eines Single-Sign-On-Kontos. Auch was ein Benutzer unter Profil an den eigenen Zugangsdaten ändert, wird nicht erfasst: das eigene Passwort ändern oder entfernen, die eigene Zwei-Faktor-Authentifizierung einrichten oder entfernen, das eigene Single-Sign-On-Konto trennen und eine Einladung annehmen. Ändert dagegen ein Administrator das Passwort eines anderen Benutzers, richtet dessen Zwei-Faktor-Authentifizierung ein oder entfernt sie oder trennt ein Single-Sign-On-Konto von dessen Konto, wird das erfasst — all das läuft über die normale Benutzerbearbeitung und schreibt einen Eintrag Benutzer mit „Geändert“ gefolgt vom Namen dieses Benutzers. Der sagt dir, dass das Konto bearbeitet wurde, aber nicht, welcher Teil davon.
- Lesen von Daten — das Protokoll erfasst nur Änderungen. Einen Kunden ansehen, eine Liste exportieren oder einen Bericht erzeugen hinterlässt keinen Eintrag.
- Remote-Aktionen und -Sitzungen auf einem Gerät — Remote-Desktop, Terminal, Dateibrowser, Registry-Zugriff, Dienst- und Prozesssteuerung, Ad-hoc-Skripte, Checks auf Abruf, Aufwecken und Bildschirmbenachrichtigungen. Diese werden stattdessen pro Gerät im Tab Protokoll der Gerätedetailseite festgehalten; siehe Logs für einen Support-Fall sammeln und Remote-Operationen.
- Was auf Geräten passiert ist — Softwareverteilungen, Paketinstallationen, Ergebnisse von Patch-Installationen und Automatisierungsläufe. Nur die Konfigurationsentscheidungen von oben werden protokolliert: die Patch-Richtlinie, die Genehmigungen im Patch-Zyklus, die Definition der Automatisierung und ein manuelles „Jetzt ausführen“. Eine Automatisierung, die ein Auslöser oder ein Zeitplan startet, steht nicht im Protokoll.
- Aktivität an Meldungen — eine Meldung erstellen, kommentieren, aktualisieren oder löschen. Erfasst werden nur manuelle Zeiteinträge und die Neuzuweisung eines Zeiteintrags zu einer anderen Meldung.
- Berichte — Berichtsvorlagen, Berichtszeitpläne und erzeugte Berichte.
- Check-Zuweisungen an einzelne Geräte und Definitionen eigener Felder. Konfigurationspakete werden erfasst; das Zuweisen oder Entfernen eines einzelnen Checks auf einem einzelnen Gerät nicht.
- Tags an Geräten — ein Tag erstellen und eines anwenden oder entfernen. Tag-Regeln werden erfasst.
- Integrationskonfiguration nach dem Verbinden — die Einstellungen einer Integration oder ihre Kundenzuordnung ändern. Die einzige Ausnahme ist woasi: Dort wird das Bearbeiten der woasi-API-URL, des Bearer-Tokens oder des Schalters zum Aktivieren als Änderung erfasst. Bei jeder anderen Integration werden nur Verbinden und Trennen erfasst, und nicht einmal die schreibt jede Integration.
- Weiterer Sitzungskontext — die IP-Adresse kann erfasst werden, Browser, Gerät und Sitzungskennung werden jedoch nicht mit dem Eintrag gespeichert.
Wenn du eine vollständige Aufzeichnung jeder Aktion an einem Gerät brauchst, ist der Tab Protokoll des Geräts selbst die richtige Stelle; das Protokoll unter Administration und das Aktivitätsprotokoll eines Geräts sind getrennt, und keines ersetzt das andere.
Verwandte Artikel
Das Zugriffsmodell hinter dem Schalter Administratorgruppe erklären Gruppen & Berechtigungen – Referenz und Benutzer, Gruppen & Berechtigungen. Wie Sitzungen und Tokens funktionieren, beschreibt Das Authentifizierungsmodell.