Zum Hauptinhalt springen

Changelog

Verfolgen Sie neue Updates und Verbesserungen von octoja GmbH.

octoja v1.0.3630 — Update-Listen, Berichte und Fernwartung

Highlights

Dieses Update verbessert die Performance beim Aufrufen von Update-Listen und ergänzt in Berichten bisher fehlende ältere Aktivitäten und Vorfälle. Außerdem bleiben Eingabefelder eigener Checks beim Bearbeiten erhalten, und Konfigurationspakete werden wieder korrekt zugewiesen.

Verbessert

  • Performance bei großen Gerätebeständen — Update-Listen und Details zu Update-Zyklen lassen sich auch bei vielen Geräten zuverlässiger aufrufen. Zusammenfassungen und CSV-Exporte enthalten weiterhin alle zugehörigen Geräte und Ergebnisse.

  • Codec-Auswahl bei der Windows-Fernwartung — „Automatisch“ priorisiert FFmpeg-H.264 wieder vor nativen Windows-Codecs. Ohne H.264-Hardwarebeschleunigung bleibt VP9 bevorzugt; deine manuelle Codec-Auswahl bleibt unverändert.

Behoben

  • Vorlagentext in Berichts-E-Mails — Du erhältst bei geplanten Berichten den vorgesehenen Begleittext statt Platzhaltern oder Vorlagencode.

  • Blockiertes Speichern von Berichtszeitplänen — Du kannst Zeitpläne wieder speichern, wenn zuvor ausgewählte Vorlagen inzwischen fehlen; weiterhin verfügbare Vorlagen bleiben ausgewählt.

  • Fehlende ältere Berichtseinträge — Mit „Gesamter Zeitraum“ siehst du in den betroffenen Auswertungen auch Aktivitäten und Vorfälle, die länger als 30 Tage zurückliegen.

  • Verlorene Zuweisungen aus Konfigurationspaketen — Konfigurationspakete werden wieder korrekt zugewiesen, auch wenn ein alternativer Regelzweig leer ist. Dadurch verlorene Zuweisungen stellt octoja wieder her.

  • Verlorene Eingabefelder bei eigenen Checks — Du kannst Parameternamen bearbeiten, ohne andere Eingaben zu überschreiben; doppelte Namen erkennst du vor dem Speichern.

  • Ungewollt reaktivierte Checks — Wenn du einen alten Alarm manuell entwarnst, wird die zugehörige, bereits entfernte Check-Zuweisung nicht mehr reaktiviert.

  • Fehlgeschlagene Geräteanmeldung über die Web-Konsole — Du kannst dich wieder an den Weboberflächen betroffener Geräte anmelden, die Weiterleitungen und Browser-Cookies benötigen.

  • Falsche Fehlermeldung beim Erstellen von Zammad-Tickets — Du erhältst keine irreführende Fehlermeldung mehr, wenn Zammad keinen Wert für optionale Kunden- oder Organisationsangaben zurückgibt.

  • Zurückgebliebener Linux-Agent — Wenn du ein Gerät in octoja löschst, wird der Agent auf unterstützten Debian- und RPM-basierten Linux-Systemen wieder vollständig deinstalliert.

  • Fehlerhafte Installation über Intune — Wenn du die Installationsargumente aus octoja in Intune einfügst, bleiben URL und Registrierungstoken korrekt durch ein Leerzeichen getrennt.

ImprovedFixed

octoja v1.0.3608 — Alarme, Berichte und Fernsupport

Highlights

Dieses Update bringt neue Funktionen für Zugriffssteuerung, Monitoring, Berichte und Automatisierungen – darunter Netzwerkbeschränkungen, Massenänderungen eigener Felder und die direkte Software-Deinstallation. Hinzu kommen visuelle Werkzeuge für eigene Checks, Verbesserungen im Fernsupport sowie neue Checks für Speicher- und USV-Systeme.

Neu

Verwaltung und Netzwerk

  • Browser-Erweiterungen zentral verteilen — Erweiterungen für Chrome, Edge und Firefox lassen sich unter Windows, macOS und Linux per Automatisierung installieren und aus einer geprüften Tabellenkalkulationsdatei importieren.
  • Zugriff auf freigegebene Netzwerke begrenzen — Die Annahme von Einladungen, interaktive Sitzungen, die Web-Konsole und MCP-Clients können auf freigegebene IPv4- oder IPv6-Adressen und Netzwerke beschränkt werden.
  • Entdeckte Geräte automatisch überwachen — Unterstützte Netzwerkgeräte erhalten nach der Erkennung automatisch ein passendes Monitoring-Profil.
  • Eigene Felder für mehrere Geräte ändern — Ein eigenes Feld lässt sich in einem Schritt für mehrere ausgewählte Geräte setzen.
  • Software direkt aus dem Geräteinventar deinstallieren — Erfasste Windows-Software lässt sich direkt im Reiter „Software“ entfernen, ohne dafür ein Skript zu schreiben.
  • Passende Patch-Richtlinien am Gerät öffnen — Die für ein Gerät geltenden Patch-Richtlinien und Ringe sind direkt aus dessen Geräteansicht erreichbar.

Fernsupport

  • Vorlage für Technikernamen im Fernsupport — Eine zentrale Vorlage legt den Namen in Zustimmungsdialogen fest; für einzelne Benutzer bleiben abweichende Namen möglich.

Berichte und Automatisierungen

  • Berichts-Widget für Netzwerkgeräte — Berichte können eine gefilterte Tabelle mit Netzwerkgeräten und ihren Statusdetails enthalten.
  • Benutzerdefinierte Felder in Berichtstabellen — Kunden- und Gerätefelder lassen sich als Spalten anzeigen und zum Filtern der Ergebnisse verwenden.
    Benutzerdefinierte Felder in Berichtstabellen
  • Geplante Berichte in einer einzigen PDF versenden — Alle ausgewählten Berichte eines Zeitplans werden in der festgelegten Reihenfolge in einer PDF-Datei gebündelt.
  • Strukturierte Eingaben in Automatisierungen — Automatisierungen können Antworten in einem festgelegten Datenformat statt nur als Freitext abfragen.
  • Benutzerdefinierte Markdown-Felder — Eigene Felder speichern längere formatierte Inhalte zur Verwendung in octoja und Berichten.

Anbindungen und Alarme

  • c-entron Service Board-Vorgänge gezielt zuweisen — Beim Erstellen eines Vorgangs in octoja lassen sich eine Abteilung und ein Techniker auswählen.
  • UniFi Fabrics pro Kunde — Optional kann für jeden Kunden ein eigener UniFi Site Manager API-Key hinterlegt und dessen Controller den Kundenstandorten zugeordnet werden.
  • Alarmkonfigurationen und Wiederherstellung im Überblick — Eine zentrale Übersicht zeigt Konfigurationen, ihre Verwendung und alle aktiven Alarme; für ausgewählte Alarme lässt sich manuell eine Entwarnung senden.
    Alarmkonfigurationen und Wiederherstellung im Überblick

Eigene Checks gestalten

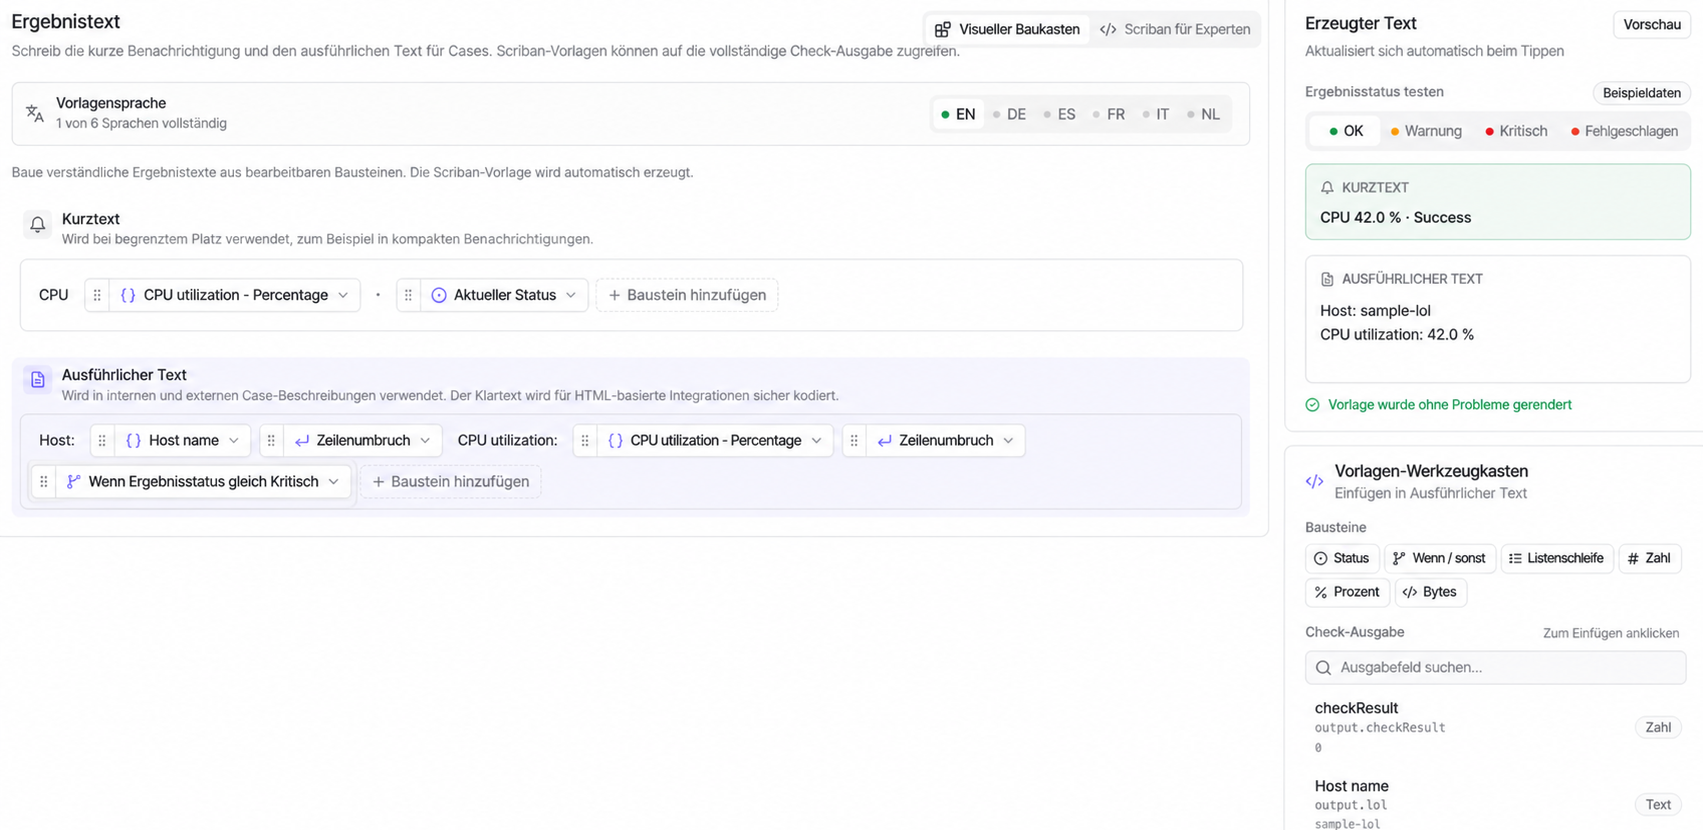
  • Visueller Ergebnis-Editor für eigene Checks — Ergebnistexte entstehen aus visuellen Bausteinen, ohne die vollständige Vorlage von Hand zu bearbeiten.
    Visueller Ergebnis-Editor für eigene Checks
  • Formelstudio für eigene Checks — Formeln für die Darstellung von Check-Ergebnissen lassen sich beim Erstellen direkt in einer Vorschau prüfen.
    Formelstudio für eigene Checks

Verbessert

Geräte und Konfiguration

  • Zugewiesene Automatisierungen am Gerät ausführen — Eine bereits zugewiesene Automatisierung lässt sich direkt am betreffenden Gerät starten.
  • Geräte aus Check-Überschreibungen öffnen — Von einer Check-Überschreibung führt ein direkter Link zum betroffenen Gerät.
  • Inhalte und Zeitpläne von Konfigurationspaketen im Blick — Bei neuen Paketen lassen sich Module gezielt auswählen; Software-Zeitpläne sind sichtbar und Paketfilter bleiben in der URL erhalten.
  • Kontostatus und Filter für Active Directory — Aktivierte, deaktivierte, gesperrte und abgelaufene Konten sind erkennbar und lassen sich entsprechend filtern.

Patches, Garantien und Agents

  • Mehr Patch- und Automatisierungsfunktionen für MCP-Clients — Berechtigte Clients lesen Patch-Richtlinien und -Zyklen und können Automatisierungen ändern oder löschen.
  • Garantiealarme für Dell und Wortmann konfigurieren — Für beide Hersteller lässt sich getrennt festlegen, wann ablaufende Garantien eine Warnung auslösen.
  • Nicht registrierte 3CX-Nebenstellen ignorieren — Absichtlich nicht registrierte Nebenstellen können von Warnungen ausgenommen werden.
  • Patch-Richtlinien sicher pflegen und kopieren — Automatische Wartungen werden ausdrücklich pro Richtlinie aktiviert; vorhandene Richtlinien dienen als Vorlage für neue.
  • Agent-Dialoge aus dem Weg verschieben — Nachrichten-, QuickSupport- und macOS-Berechtigungsdialoge können verschoben werden, damit sie keine benötigten Inhalte verdecken.

Automatisierungen und Verläufe

  • Benachrichtigungen für Endbenutzer formatieren — Automatisierungsnachrichten unterstützen jetzt Markdown; versendete Nachrichten erscheinen außerdem im Geräteprotokoll.
  • Vollständiger Integrationsverlauf — Zustellungen aller unterstützten Anbindungen lassen sich vollständig durchsuchen, filtern und als CSV-Datei exportieren.
  • Geteilte Automatisierungen für eingeschränkte Techniker — Techniker führen freigegebene gespeicherte Automatisierungen für die Kunden aus, auf die sie Zugriff haben.
  • TV-Zähler berücksichtigen aktive Filter — Die Zähler entsprechen jetzt den Alarmen, die mit deinen gewählten Filtern sichtbar sind.
  • Eigene Navigation für Netzwerk-Scans — Netzwerk-Scans sind direkt über die Kundennavigation erreichbar und durch eine eigene Berechtigung geschützt.
  • Kundenreferenznummern in Automatisierungen — Die Referenznummer eines Kunden steht als Eingabewert für Automatisierungen zur Verfügung.
  • Tags direkt per Automatisierung setzen oder entfernen — Die Aktionen „Tag hinzufügen“ und „Tag entfernen“ ersetzen den bisherigen Umweg über eine Bedingung.
  • Auslösende Geräte im Zustellungsverlauf — Der Verlauf zeigt bei Alarmen und Benachrichtigungen das jeweils auslösende Gerät.

Berichte, Anmeldung und Inventar

  • Kundendetails in Backup-Berichten — Ergebnisse lassen sich nach Kunden gruppieren; die Darstellung der Kundenzuordnung ist wählbar.
  • Authenticator-Wiederherstellung bei verpflichtender 2FA — Ein Authenticator lässt sich neu einrichten, ohne die vorgeschriebene Zwei-Faktor-Authentifizierung vorübergehend abzuschalten.
  • Windows-Voraussetzungen bei der Agent-Einrichtung — Die Agent-Einrichtung installiert ein fehlendes unterstütztes .NET Framework automatisch; die Bereitstellungsseite erklärt die mitgelieferten Voraussetzungen.
  • Ereignisgesteuertes Speicherinventar — Änderungen am Gerät aktualisieren das Speicherinventar zeitnah, statt erst bei der nächsten regelmäßigen Erfassung.

Eigene Checks und Fernzugriff

  • Layouts und Ergebnistexte eigener Checks klarer gestalten — Ergebniswerte lassen sich dynamisch in Layouts einbinden; Textvorlagen erhalten einen eigenen Editor.
  • Strukturierter Editor für verschachtelte Regelbedingungen — Alternativen, UND-Bedingungen und Eingaben mit mehreren Werten sind visuell gruppiert, sodass sich komplexe Regeln schneller erfassen und ändern lassen.
  • Fernsupport-Berechtigungen beim Mac-Onboarding — Neue Macs erhalten die benötigten Berechtigungen bereits während der Einrichtung; die Berechtigungseinrichtung bleibt später über das Agent-Menü erreichbar.
  • Datei-Explorer nur in aktiven Fernsitzungen — Der Datei-Explorer steht nur Benutzern mit einer aktiven Remote-Desktop-Sitzung zur Verfügung.
  • Remote-Desktop-Fenster an den entfernten Bildschirm anpassen — Das Fenster passt sich an die native Größe des entfernten Bildschirms an, ohne dessen Auflösung zu ändern.

Behoben

Software und Benachrichtigungen

  • Versionen eigener Software werden zuverlässig gefunden — Bereitstellungen eigener Software finden die ausgewählte Paketversion jetzt zuverlässig.
  • Benachrichtigungen überstehen Dienstneustarts — Ausstehende Benachrichtigungen werden nach einem Dienstneustart automatisch fortgesetzt.
  • Monitoring läuft bei fehlgeschlagenen Aktualisierungen weiter — Agents behalten ihre laufenden Checks bei, wenn ein vorübergehendes Verbindungsproblem die Aktualisierung der Zuweisungen verhindert.
  • Sicherere Zielauswahl für Automatisierungen — Ungültige Zielregeln erweitern eine Automatisierung nicht mehr unbemerkt von ausgewählten Geräten auf eine größere Geräteflotte.
  • Sicherere Benutzerkonto-Automatisierungen — Namen und Passwörter mit typografischen Anführungszeichen werden jetzt korrekt verarbeitet.
  • Zuverlässige Automatisierungen zum Starten von Diensten — Laufende macOS-Dienste werden nicht mehr neu gestartet und Fehler beim Starten unter Linux korrekt gemeldet.

Anbindungen und Anmeldung

  • Sauberes TANSS-Inventar nach Neuinstallationen — Nach einer erneuten Agent-Installation bleiben veraltete Gerätekomponenten in TANSS nicht länger aktiv.
  • Echtzeit-Rückmeldungen in der gewählten Sprache — Rückmeldungen zu Wake-on-LAN und anderen direkten Aktionen erscheinen in deiner ausgewählten Sprache.
  • Entra-Anmeldung nach abgelaufener Sitzung — Nach Ablauf einer durch Conditional Access begrenzten Sitzung kannst du dich wieder anmelden.

Gerätestatus und Netzwerk

  • Wake-on-LAN funktioniert mit mehreren Adressen — Geräte lassen sich auch dann aufwecken, wenn ein Netzwerkadapter mehrere IPv4-Adressen meldet.
  • Defender-Status berücksichtigt den aktiven Schutz — Ein installierter, aber inaktiver Microsoft Defender erscheint nicht mehr als gesund.
  • Gesunde Linux-Agents laufen ohne Unterbrechung weiter — Ein Zeitüberschreitungsfehler bei der Statusprüfung startet gesunde Agents nicht mehr neu und unterbricht keine länger laufende Inventarisierung.
  • Internationale Tastatureingaben im Remote Desktop — Tottasten, Akzentzeichen und AltGr-Zeichen funktionieren jetzt zuverlässig über verschiedene Tastaturlayouts hinweg in Windows-Fernsitzungen.
  • Kompatible Checks für Netzwerkgeräte — Die Auswahl bietet nur Checks an, die alle infrage kommenden Monitoring-Agents ausführen können.
  • Korrekte Schutzabdeckung in Berichten — Antivirus- und Backup-Berichte berücksichtigen jetzt alle unterstützten Schutz-Checks, damit geschützte Geräte nicht mehr als ungeschützt erscheinen.

Checks

octoja veröffentlicht Checks unabhängig von diesem Release. Ein neuer oder geänderter Check erreicht deine Geräte, sobald er selbst veröffentlicht wurde – nicht mit diesem Update.

Ceph

  • Drei neue Ceph-Checks — Sie überwachen Clusterzustand und Quorum, Speicherkapazität und Leistung sowie Monitor-, Manager-, OSD-, Metadaten- und Gateway-Dienste.

Weitere Infrastruktur

  • Generex-USV überwachen — Der neue Check erfasst Zustand, Last, Batteriekapazität, Laufzeit, Temperatur und aktive Alarme.
  • NetApp ONTAP überwachen — Der neue Check überwacht Speicherkapazität, Hardwarezustand, I/O-Leistung und Schutzaufträge per SNMP.
NewImprovedFixed

octoja v1.0.3121 — Netzwerkscan, Schnellsupport und KI-Fernwartung

Highlights

  • Netzwerkscan (Beta) — Geräte automatisch im Netzwerk entdecken und direkt in die Überwachung übernehmen.

  • Schnellsupport (Beta) — Kunden per Downloadlink unterstützen – ohne Agent-Installation und nach ihrer Zustimmung.

  • KI-Assistenten per MCP — Remote Desktop mit deiner Zustimmung bedienen, Geräte und Kunden bearbeiten und eigene SNMP-Checks erstellen – innerhalb deiner Berechtigungen.

  • Quittierbare Checks — Bekannte Warnungen und kritische Zustände mit Begründung vorübergehend stummschalten, während die Überwachung weiterläuft.

  • SSO & Zwei-Faktor erzwingen — SSO-Anmeldung oder Authenticator für alle Benutzer verpflichtend machen, dazu Italienisch und Spanisch für Weboberfläche, Agent und E-Mails.

  • Bessere Berichte & testbare Automatisierungen — Neue Patch-Status- und Softwareänderungsberichte, flexible Empfänger sowie Automatisierungen, die du duplizierst und Schritt für Schritt testest.

Neu

Einstellungen & Zugriff

  • Zentrale Einstellungen — „Administration“ → „Einstellungen“ bündelt jetzt auch eigene Domain, E-Mail-Absender, Agent-Registrierung und White-Label neben Authentifizierung, Beta-Funktionen, MCP-Clients und Repositories – als ein durchsuchbarer Bereich.

    Zentrale Einstellungen
  • SSO & Zwei-Faktor-Authentifizierung — SSO-Anmeldung oder die Einrichtung eines Authenticators lassen sich für alle Benutzer erzwingen – auch bei SSO-Nutzung.

    SSO & Zwei-Faktor-Authentifizierung
  • Support-Plattform-Zugriff — Der Schalter „Support-Plattform“ steht auch im Einladungsdialog und wird serverseitig durchgesetzt.

  • Italienisch & Spanisch — Neue Sprachen für Weboberfläche, Agent-Fenster und E-Mails. Die Sprachwahl über Strg+K wird im Profil gespeichert.

KI-Assistenten

  • Remote Desktop per MCP — Assistenten können Bildschirm, Maus und Tastatur bedienen – nach deiner Zustimmung „Entfernte Computer steuern“ und innerhalb deiner Remote-Desktop-Berechtigungen.

  • Konfiguration & Checks — Assistenten können Geräte, Aliase, Kunden und eigene Felder bearbeiten sowie SNMP-Checks mit Live-Test erstellen. Berechtigungen und Protokollierung entsprechen der Weboberfläche.

Monitoring & Regeln

  • Checks quittieren — Warnungen und kritische Zustände lassen sich über „Quittieren“ auf dem Tab „Checks“ des Geräts mit Grund bis zum nächsten Erfolg oder für einen gewählten Zeitraum quittieren. Der Check läuft weiter; Alarme, Meldungen und Dashboard-Zähler werden unterdrückt.

    Checks quittieren
  • Dashboard-Check-Filter — Das Dashboard lässt sich nach „Checknamen“ filtern.

  • Mehr Regelbedingungen — Eine Bedingung trägt mit „Wert hinzufügen“ mehrere Werte, und Regeln zielen auf „Serverrolle oder Feature“ aus deinem Inventar.

  • Eigene Felder — Mehrfachauswahl ist ein eigener Feldtyp, und Tokens eigener Felder in Check-Eingaben erscheinen als verknüpfte Felder mit Bezeichnung und Quelle.

Automatisierung & Fernwartung

  • Benutzer einbeziehen — Der Dialog „Benachrichtigung senden“ am Gerät kann mit „Antwort anfordern“ Ja/Nein/Abbrechen oder mit „Schriftliche Antwort anfordern“ ein Textfeld zeigen und nennt die Antwort; spätere Automatisierungsschritte verzweigen auf diese Antwort.

  • Einfacher erstellen & testen — Automatisierungen lassen sich duplizieren und einzelne Schritte auf einem Gerät testen. Neue Bedingungen prüfen Geräte-Tags und Gehäusetyp.

    Einfacher erstellen & testen
  • Terminal als Benutzer — Die Terminal-Auswahl in der Toolbox listet „Angemeldete Benutzer“ neben „SYSTEM / root“; die Shell läuft unter Windows und macOS im Profil dieses Benutzers.

  • Remote Desktop — Strg+Umschalt+X tippt die Zwischenablage (auch auf Anmelde- und UAC-Bildschirmen), Strg+Umschalt+M wechselt die Anzeige, Strg+Alt+Ende sendet Strg+Alt+Entf. Windows unterstützt den nativen H.264-Codec WmfH264 für geringere Latenz.

Beta-Funktionen

  • Schnellsupport — „Kunden“ → „Schnellsupport“ erstellt einen Downloadlink für Fernwartung ohne Agent-Installation. Nach Zustimmung des Kunden stehen Remote Desktop, Terminal, Registry und Ereignisprotokoll bereit, bis er das Fenster schließt.

    Schnellsupport
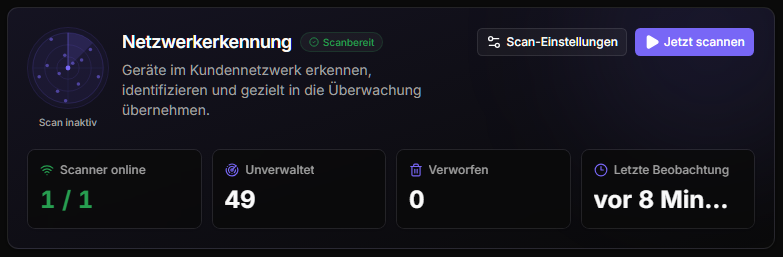
  • Netzwerkscan — Je Standort festgelegte Scanner-Geräte entdecken Geräte im Kundennetzwerk; der Tab „Netzwerk“ auf der Kundenseite listet die Funde, die du gesammelt übernimmst, verwirfst oder per „Auto-Übernahme“ überwachen lässt. Du schaltest die Netzwerkerkennung unter „Einstellungen“ → „Beta-Funktionen“ ein.

    Netzwerkscan
  • Ebenfalls in der Beta — Die Proxmox-VE-Hostverwaltung und die UniFi-Site-Manager-Anbindung gibt es bereits seit dem vorigen Release; du schaltest sie unter „Einstellungen“ → „Beta-Funktionen“ ein.

Patches, Software & Berichte

  • Patch-Berichte — „Aktueller Patch- und Handlungsstatus“ trennt Freigabe von Installation; der bisherige Detailbericht heißt „Patch-Leistungsnachweis“, und Definitionsupdates lassen sich verdichten oder ausblenden.

  • Softwareänderungsbericht — Ein neuer eingebauter Bericht listet Software, die im gewählten Zeitraum installiert, aktualisiert oder deinstalliert wurde.

  • Flexible Berichtsempfänger — Ein kombiniertes PDF für alle Kunden oder separate PDFs für mehrere ausgewählte Standorte.

Anbindungen & Geräteinformationen

  • TANSS — Netzwerkgeräte werden als Peripherie mit Typ und Firmware statt als PCs synchronisiert; UniFi-Kennungen und Securepoint-Seriennummern werden übernommen.

  • c-entron Service-Board — Konfigurierbare Ticket-Sprache, Tickettexte ohne octoja-Branding und Ticketnummern im Zustellprotokoll.

  • macOS Server — Neuer Gerätetyp für Tabellen, Filter, TV-Ansicht und die macOS-Vorlagen; „Gerätetyp wechseln“ funktioniert jetzt auch für Macs.

  • Hardware-Details — Die Geräteseite zeigt Akku, Energieprofil und Registrierungsdatum.

Verbessert

Einstellungen & White-Label

  • Eigene Einstellungsseiten — Eigene Domain, E-Mail-Absender und die Registrierungsrichtlinie mit „Offenes Deployment erlauben“ haben jeweils eine eigene Seite.

  • White-Label — E-Mails nutzen den Fenstertitel als Ersatz-Absendernamen. Mobile Startbildschirm-Verknüpfungen übernehmen dein Icon und deinen Titel; die octoja-Copyright-Zeile auf der Anmeldung entfällt.

Fernwartung

  • Remote Desktop & Toolbox — Die Form des entfernten Cursors wird angezeigt, auch auf Windows-Hosts ohne Monitor. Toolbox-Fenster merken sich Größe und Position, und die Dienste-Ansicht zeigt das Konto, unter dem jeder Windows-Dienst läuft.

  • Datei-Explorer — Archivaktionen heißen „In ZIP-Datei komprimieren“ und „Alle extrahieren“, und lange Pfade bleiben auf einer Zeile.

Automatisierung & Software

  • Automatisierungszuweisungen — Der Tab „Automatisierungen“ des Geräts zeigt den Auslöser jeder Zuweisung und blendet manuelle Automatisierungen aus.

  • Software-Automatisierung — Der Schritt heißt jetzt „Software installieren oder aktualisieren“ und stellt beim Bearbeiten gespeicherte Auswahlen wieder her; Ausgaben speichern bis zu 64 KB.

  • Update-Ausnahmen unter Linux — „Diese Pakete nie aktualisieren“ gilt auch für APT.

  • Eigene Pakete — Der Paket-Assistent zeigt die maximale Upload-Größe vorab und weist zu große Installer und Begleitdateien vor der Analyse ab.

Patches & Agent-Updates

  • Patch-Ausführung — Alarme werden unterdrückt, während ein Gerät einen Patch-Zyklus ausführt. Das Deaktivieren der Windows-Update-Oberfläche blendet jetzt auch alle ihre Benachrichtigungen aus.

  • Geräteprotokoll — Abgeschlossene Update-all-Läufe werden im Geräteprotokoll festgehalten.

  • Agent-Updates — Kleinere Downloads durch binäre Deltas. Der Windows-Schnellinstaller weist auf eine installierte Visual-C++-Laufzeit hin; die Bereitstellungsseite erklärt die Einstellungsdatei verständlicher.

  • Wartungsmodus — Das Wartungsbanner auf der Geräteseite nennt die Gründe der aktiven Fenster. Patch-Zyklen setzen die Wartung unter dem Namen der Patch-Richtlinie und nur für das tatsächliche Fenster.

Monitoring & Berichte

  • Netzwerk-Checks — Geräte ohne Agent verwenden automatisch ihre hinterlegte Adresse und SNMP- oder TR-064-Verbindung; separate Zugangsdaten im Check entfallen.

  • Check-Konfiguration — Größenschwellen bieten eine Einheitenauswahl (KB bis TB); eigene SNMP-Probes erfassen Werte auch ohne Schwellenwerte; die Auswahl des Überwachungsgeräts schlägt den passenden Kunden vor.

  • Berichte — Check-Widgets lassen sich nach Monitoring-Checks filtern, die Virenschutzabdeckung nach Gerätetypen. Check-Details zeigen letzten Benutzer und letzten Kontakt.

  • Zuordnungen & Securepoint — Automatische Zuordnung ist in allen Site- und Host-Zuordnungsdialogen verfügbar. Der Securepoint-Einrichtungshinweis nennt portal.securepoint.cloud als Ort zum Erstellen des API-Schlüssels.

  • MCP-Werkzeuge — Klarere Eingabebeschreibungen und ausdrückliche Fehlermeldungen. Werkzeuge für eigene Checks unterstützen Ergebnistext-Vorlagen.

Bedienung

  • Suche & Auswahlfelder — Die globale Suche findet Geräte und Kunden über Werte eigener Felder. Enter wählt in Auswahlfeldern das erste gefilterte Ergebnis.

  • NFR-Kunde — Die Kundenliste kennzeichnet den NFR-Kunden mit einem Badge, und er lässt sich nicht löschen.

Behoben

Fernzugriff & Agents

  • Remote Desktop — Nach einer Abmeldung am entfernten Gerät landest du in der Sitzungsauswahl, und die Konsole öffnet sich wieder am Anmeldebildschirm. Italienische Tastaturen tippen den Punkt korrekt, NumLock wird wiederhergestellt und der Ziffernblock tippt die richtigen Zeichen.

  • Web-Konsole & Datei-Explorer — Aufwendige Geräteseiten laden vollständig, und Sitzungen funktionieren in Safari. Downloads wachsender Dateien werden abgeschlossen; das Ablegen von Ordnern zeigt einen Hinweis statt leere Dateien anzulegen.

  • Linux-Agent — Agents bleiben auch nach langer Laufzeit online.

  • Windows-Agent — Fehlgeschlagene Installationen werden sauber aufgeräumt, und Launcher und Agent stoppen sich bei der Wiederherstellung nicht mehr gegenseitig. Doppelte Tray-Symbole entfallen.

  • KI-Bildschirmaufnahme — Screenshots für Assistenten per MCP funktionieren auch über Windows-Anmelde-, Sperr- und UAC-Wechsel hinweg.

  • Hardware-Inventar — RAM-Steckplätze werden über alle Speicher-Arrays gezählt, sodass Systeme mit mehreren Arrays nicht mehr zu wenige Steckplätze melden.

Patch- & Software-Verwaltung

  • Patch-Freigaben — Manuelle Freigaben werden nicht mehr von einer späteren Hintergrundaktualisierung überschrieben.

  • Patch-Zyklen — Klarere Hinweise zu automatisch freigegebenen und Notfallzyklen. Gelöschte Richtlinien brechen nicht gestartete Zyklen ab; abgelaufene Wartungsfenster werden korrekt berücksichtigt.

  • Patch-Ausführung — Dasselbe Windows-Update wird nicht mehr doppelt in einem Durchlauf übergeben.

  • Software-Bereitstellung — WinGet funktioniert ohne Microsoft-Store-Quelle und meldet fehlgeschlagene Deinstallationen korrekt; für den Neustart geplante Bereitstellungen gehen nicht verloren, wenn der Agent vor dem Netzwerk startet.

  • Patch-Richtlinien — Eine fehlgeschlagene Richtlinienabstimmung am Agent wird nach etwa einer Minute wiederholt, statt auf das nächste reguläre Intervall zu warten.

Berichte & Anbindungen

  • Berichte — Widgets, Vorschauen und PDFs berücksichtigen den Benutzerzugriff. Geplante Berichte werden bei entzogenem Zugriff nicht ausgeführt, und Patch- und Virenschutzquoten zählen nur Agent-fähige Gerätetypen.

  • Bitdefender, UniFi & Securepoint — Während der Synchronisierung gespeicherte Zuordnungen bleiben erhalten. Bitdefender berücksichtigt GravityZone-Ratenlimits und zeigt nach einer Trennung keine veralteten Endpunktzahlen mehr.

  • Acronis — Geräte werden eindeutig über die lokale Acronis-Agent-ID verknüpft, und domänengebundene Geräte mit vollem DNS-Namen werden ebenfalls zugeordnet.

  • Service-Board-Tickets — Kann ein Ticket wegen unvollständiger Einstellungen nicht erstellt werden, zeigt das Zustellprotokoll den Grund, statt still zu scheitern.

  • Securepoint — Verbundene Securepoint-Geräte behalten einen aktuellen Zeitstempel für den letzten Kontakt, statt veraltet zu wirken.

Überwachung

  • Verfügbarkeit — Kurze Ausfälle erscheinen nicht mehr als 100 % Verfügbarkeit.

Oberfläche & Bedienung

  • Anmeldung & Sprache — Abgelaufene Sitzungen führen nach der Anmeldung zurück. Die Sprachwahl bleibt erhalten; Übersetzungen, Datumsanzeigen und deutsche BitLocker-Details wurden korrigiert.

  • Sortierung & Zuordnungen — Geräte werden nach ihrem angezeigten Alias sortiert, und der Kundenzuordnungsdialog bleibt auch bei Hunderten Kunden schnell.

  • Navigation & Layout — Geräte-Tabs scrollen statt umzubrechen, die eingeklappte Seitenleiste scrollt, die Geräteliste nutzt dieselbe Zeilenhöhe wie alle anderen Tabellen, und aufgeklappte Schwachstellenzeilen brechen ihren Text um.

  • Eigene Domain — Abgelehnte Änderungen zeigen eine verständliche Fehlermeldung.

Checks

Check-Updates werden unabhängig vom octoja-Release ausgerollt.

Neue Checks

  • Backup & Telefonie — Veeam Backup for Microsoft 365 überwacht Backup- und Copy-Aufträge aller Organisationen; STARFACE prüft Lizenz, Zertifikat, NTP, Gesprächslast und SIP-Erreichbarkeit.

  • Virenschutz — Acronis Cyber Protect Antivirus und VIPRE Endpoint Security prüfen Dienste, Schutzstatus und Definitionen unter Windows.

  • Standort — Der Erdbebenmonitor warnt vor Beben nahe dem Gerätestandort.

  • Proxmox-Cluster & -Dienste — „Proxmox-Cluster und Quorum“ überwacht Quorum, Node-Mitgliedschaft, Corosync-Links und pmxcfs. „Proxmox-Dienste & HA“ prüft wichtige Proxmox-VE-Dienste, Cluster-HA-Probleme und fehlgeschlagene Storage-Replikationsjobs.

  • 3CX-Telefonanlage — Überwacht eine 3CX-V20-Anlage über die offizielle Configuration API: Lizenz- und TLS-Zertifikatsablauf, Dienste, Firewall, Telefone, Trunk- und Nebenstellenregistrierung, Gesprächskapazität, Backups und automatische Updates.

Verbesserungen

  • ESET Security — Unterstützt macOS ab ESET 7 und warnt zuverlässig bei deaktivierter Firewall oder deaktiviertem Netzwerkschutz.

  • Drucker (SNMP) — Brother-Drucker melden ihre Tintenfüllstände.

  • Garantie & Supportende — HP-Garantie liest die Garantie lokal über HPs Client Management Script Library, API-Zugangsdaten sind nur noch für zusätzliche Seriennummern nötig. Warnzeitpunkt und Schweregrad für HP-Garantie, Lenovo-Garantie und OS End-of-Life sind konfigurierbar.

  • APC USV — Konfigurierbare Temperaturschwellen für Warnungen und kritische Zustände.

  • Veeam Backup & Replication — Agent-Richtlinien werden pro geschütztem Computer bewertet.

  • Hyper-V — Der VM-Status-Check kann optional die CPU-Auslastung jeder VM mit Warn- und kritischen Schwellenwerten überwachen.

Fehlerbehebungen

  • Backup — Der Acronis-Check funktioniert unter macOS. Synology meldet unlesbare Aufgabenlisten und zählt Fehler korrekt, Comet erkennt serverseitige Zeitpläne und MailStore bewertet Läufe ohne Profil-ID getrennt.

  • Sicherheit — SentinelOne ermittelt die Konsolenverbindung aus dem Heartbeat. Der Antivirus-Status berücksichtigt Defender neben Drittprodukten auf Windows Server korrekt.

  • Hardware & Netzwerk — Unbekannte Fujitsu-Subsysteme verschlechtern das Ergebnis nicht mehr, iDRAC-Verschleißwarnungen gelten nur für SSDs und ZFS-Kapazitätsbalken nutzen die richtigen Farben. SMART blockiert den Speicher auf Windows-RAID-Hosts nicht mehr; SNMP-Text mit abschließenden Steuerzeichen wird sauber dekodiert.

  • Betriebssystem — Fehlgeschlagene Anmeldungen werden unter Debian 13 erkannt.

NewImprovedFixed

Frühere Updates