Kunden- und Gerätezugriff einer Gruppe einschränken
Eine Gruppe auf bestimmte Kunden und Geräte eingrenzen und festlegen, was ihre Mitglieder tun dürfen — über die Tabs Kundenzugriff und Gerätezugriff.
Eine neue Gruppe erreicht keine Kunden und keine Geräte, bis du ihren Zugriff festlegst. Bestimme gezielt, welche Kunden ihre Mitglieder sehen, welche Geräte dieser Kunden sie erreichen und was sie dort tun dürfen — zum Beispiel für einen Helpdesk, der nur eine Remotedesktop-Sitzung auf den Arbeitsplätzen eines einzigen Kunden starten darf. Wie Kunden- und Gerätezugriff zusammenwirken und was jede Aktion erlaubt, erklärt So funktionieren Benutzer, Gruppen & Berechtigungen.
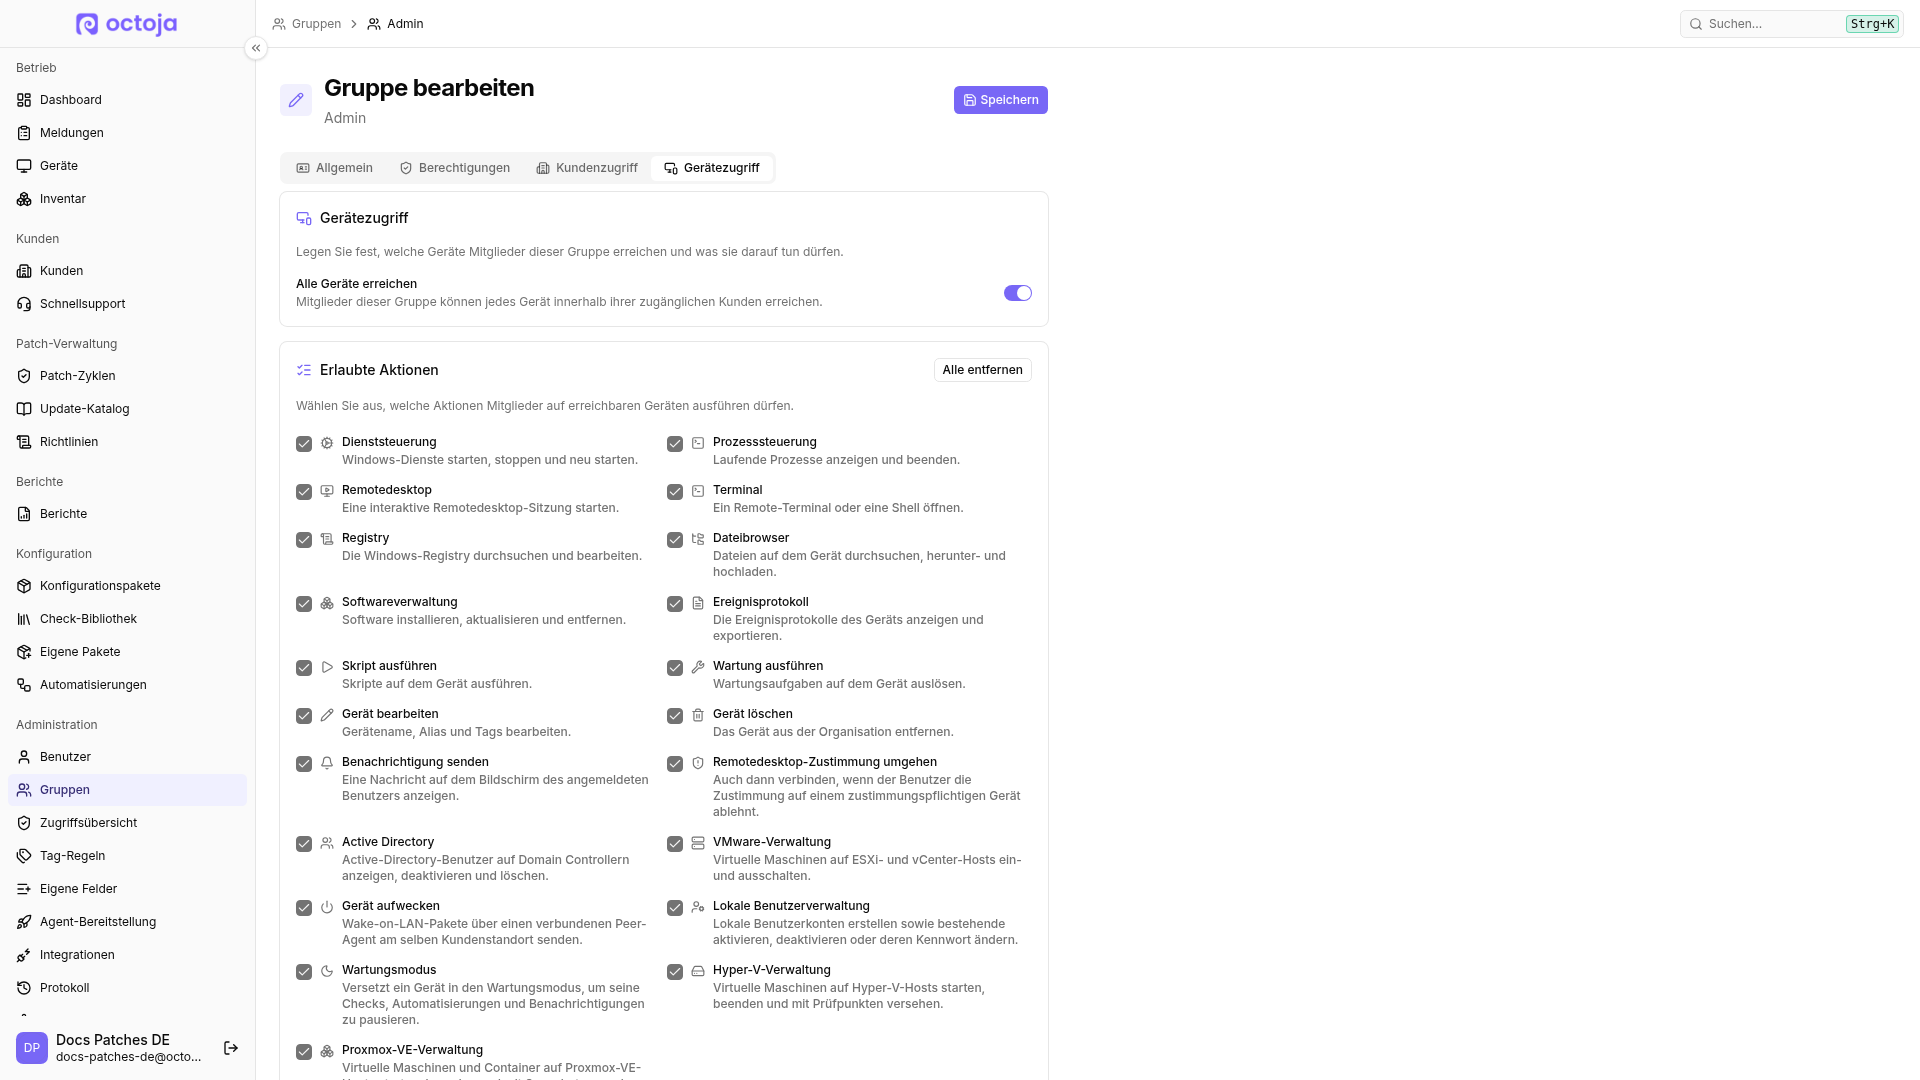
Die Abbildung zeigt eine Administratorgruppe mit umfassendem Gerätezugriff. Das Helpdesk-Beispiel unten verwendet andere Einstellungen.
Voraussetzungen
- Du benötigst die Berechtigung Gruppenverwaltung.
- Halte eine Gruppe bereit. Wie du eine erstellst, erfährst du unter Eine Gruppe erstellen und Berechtigungen zuweisen.
Kundenzugriff einschränken
Öffne Administration → Gruppen und öffne die Gruppe.
Öffne den Tab Kundenzugriff.
Stelle sicher, dass Zugriff auf alle Kunden ausgeschaltet ist — bei einer neuen Gruppe ist es das bereits — und gewähre den Zugriff gezielt:
- Zugriff auf ausgewählte Kunden — wähle eine ausdrückliche Liste von Kunden.
- Zugriff nach Regeln — füge Bedingungen hinzu, die Kunden anhand ihrer Kunden-Tags oder eines eigenen Kundenfelds zuordnen. Neue passende Kunden werden automatisch einbezogen.
Beides lässt sich in derselben Gruppe kombinieren.
Gerätezugriff und Aktionen einschränken
Der Gerätezugriff gilt nur innerhalb des Kundenzugriffs: Eine Gruppe, die keine Kunden erreicht, erreicht auch keine Geräte.
- Öffne den Tab Gerätezugriff.
- Lege fest, welche Geräte die Mitglieder erreichen: Schalte Zugriff auf alle Geräte ein, um jedes Gerät der zugänglichen Kunden abzudecken, oder lass es aus und füge unter Zugriff nach Regeln Bedingungen hinzu. Solange du weder das eine noch das andere tust, erreicht die Gruppe keine Geräte.
- Wähle unter Erlaubte Aktionen nur die Aktionen, die Mitglieder ausführen sollen — mit Alle auswählen oder Alle entfernen setzt du sie gesammelt. Eine leere Liste bedeutet nur lesenden Gerätezugriff.
- Klicke auf Speichern.
Beispiel: Helpdesk für Windows-Arbeitsplätze mit Remotedesktop
Angenommen, ein Helpdesk-Team soll die Windows-Arbeitsplätze eines einzigen Kunden erreichen, Meldungen lesen und Remotedesktop-Sitzungen starten, um Benutzern zu helfen. Konfiguriere die Gruppe so:
Diese Gruppe gewährt Zugriff auf den ausgewählten Kunden und seine Windows-Arbeitsplätze. Für Linux-Arbeitsplätze oder Macs ergänze bei Bedarf weitere Bedingungen Geräteklasse → ist → Linux Desktop oder Geräteklasse → ist → macOS, die mit der Windows-Bedingung über ODER verbunden sind.
Achtung: Remotedesktop ist interaktiv. Mitglieder können innerhalb der Rechte der verbundenen Betriebssystem-Sitzung Änderungen am Gerät vornehmen. Für rein lesenden Gerätezugriff lass Erlaubte Aktionen leer. Meldungen: Lesen & Schreiben würde außerdem das Erstellen, Bearbeiten und Löschen erreichbarer Meldungen erlauben; es ist keine Berechtigung nur zum Protokollieren der Arbeit.
Ergebnis prüfen
Öffne Administration → Zugriffsübersicht, wähle Nach Benutzer und ein Mitglied der Gruppe. Die Übersicht zeigt die erreichbaren Kunden und Geräte, die Erlaubten Aktionen und über welche Gruppe der Zugriff kommt — so prüfst du den effektiven Zugriff aus allen Gruppenmitgliedschaften. Andere Gruppen können zusätzliche Kunden, Geräte, Aktionen und Berechtigungen freigeben; diese Gruppe kann sie nicht entziehen.
Gemeinsam genutzte Konfigurationen
Regelbasierte Konfigurationspakete, Automatisierungen und Patch-Richtlinien können mehrere Kunden betreffen. Mit der jeweils erforderlichen Leseberechtigung siehst du sie, wenn sie mindestens einen deiner zugänglichen Kunden betreffen oder für alle Kunden gelten. So kannst du nachvollziehen, welche gemeinsamen Vorgaben auf deine Geräte wirken.
Deckt dein Kundenzugriff nicht den gesamten Geltungsbereich ab, erscheinen ein Schloss und Schreibgeschützt. Zum Ändern brauchst du sowohl die passende Verwaltungsberechtigung als auch Zugriff auf alle betroffenen Kunden. Eine Konfiguration für alle Kunden setzt Zugriff auf alle Kunden voraus; eine Liste der heute sichtbaren Kunden ersetzt ihn nicht. Kunden außerhalb deiner Reichweite werden nicht offengelegt. Patch-Ergebnisse, Update-Listen und Gerätezahlen bleiben auf die für dich zugänglichen Geräte beschränkt.
Bitte bei einer schreibgeschützten gemeinsamen Vorgabe eine entsprechend berechtigte Person um die Änderung, statt nur mehr Aktionsrechte zu vergeben. Legst du selbst eine Konfiguration an und hast keinen Zugriff auf alle Kunden, musst du Kunden auswählen. Ein schreibgeschütztes Konfigurationspaket kannst du nicht als Klonvorlage verwenden.
FAQ
Wie gebe ich alle Kunden außer bestimmten internen Kunden frei?
Wie gebe ich alle Kunden außer bestimmten internen Kunden frei?
Gib den auszuschließenden Kunden zuerst ein Kunden-Tag, etwa intern. Schalte in der Gruppe unter Kundenzugriff die Option Zugriff auf alle Kunden aus. Lege unter Zugriff nach Regeln die Bedingung Kunden-Tags → enthält nicht → intern fest. Damit erreicht die Gruppe Kunden ohne dieses Tag — auch neu angelegte Kunden, solange sie das Tag nicht haben.
Das ist keine übergreifende Sperre: Zugriff auf ausgewählte Kunden, weitere passende Regeln oder andere Gruppen können den Zugriff weiterhin gewähren. Prüfe deshalb die Zugriffsübersicht für die betroffenen Mitarbeiter, bevor du dich auf den Ausschluss verlässt.
Verwandte Artikel
War dies hilfreich?
Brauchen Sie noch Hilfe? Team fragen